連載「個人情報ノート」第1回
情報漏えいが起きたとき、企業は誰から、何を、いくら請求されるのでしょうか。また、発覚した直後に何をすべきでしょうか。
裁判例を見ると、本人に認められる慰謝料は、氏名・住所などの基本情報なら1人当たり数千円程度にとどまる例が多い一方、企業間の請求では、調査・対応費用として1億円を超える賠償が認められた例もあります。どちらの場面でも、発覚直後の対応と、その記録の残し方が、後の責任の大きさを左右します。
- 氏名・住所などの基本情報であっても、プライバシーとして法的保護の対象になるとした最高裁判決があります(最判平成29年10月23日)。本記事で取り上げた裁判例では、基本情報の慰謝料は1人当たり1000円から1万円程度ですが、情報の性質、拡散の範囲、二次被害、事故後の対応によって大きく変わります。
- 委託先で漏えいが起きても、委託元は「委託していた」というだけでは責任を免れません。委託先を具体的にどう監督していたかによって、責任の有無が判断されます。
- 一定の漏えい等では、個人情報保護委員会への報告(速報は概ね3〜5日以内、確報は30日以内または60日以内)と、本人への通知が義務付けられています(個人情報保護法26条)。
- 企業間の請求では、事故調査費用や顧客対応費用が損害と認められた例があります。基本的な対策の欠如などから重過失が認定され、賠償額の上限条項が適用されなかった裁判例もあります。ただし、費用を回収できるかは、支出の必要性と金額の合理性をどこまで示せるかにかかっています。
本記事では、情報漏えいをめぐる裁判例を整理し、次の3つの立場から実務上のポイントをまとめます。
- 漏えいを起こしてしまった側(事業者・委託先・ベンダ)が、発覚時に何をすべきか
- 漏えいされた側(本人・委託元・ユーザ企業・情報の保有企業)が、損害賠償を請求する際に何が争点になるか
- 裁判所が実際に認めた金額はどの程度で、何によって左右されているのか
記事の軸は、「誰が、誰に、何を請求するのか」です。そのうえで、漏えいした情報が個人情報か、営業秘密などの企業情報かによって、適用される法律や損害の中身がどう変わるのかを説明します。
情報漏えいの紛争の全体像:誰が、誰に、何を請求するのか
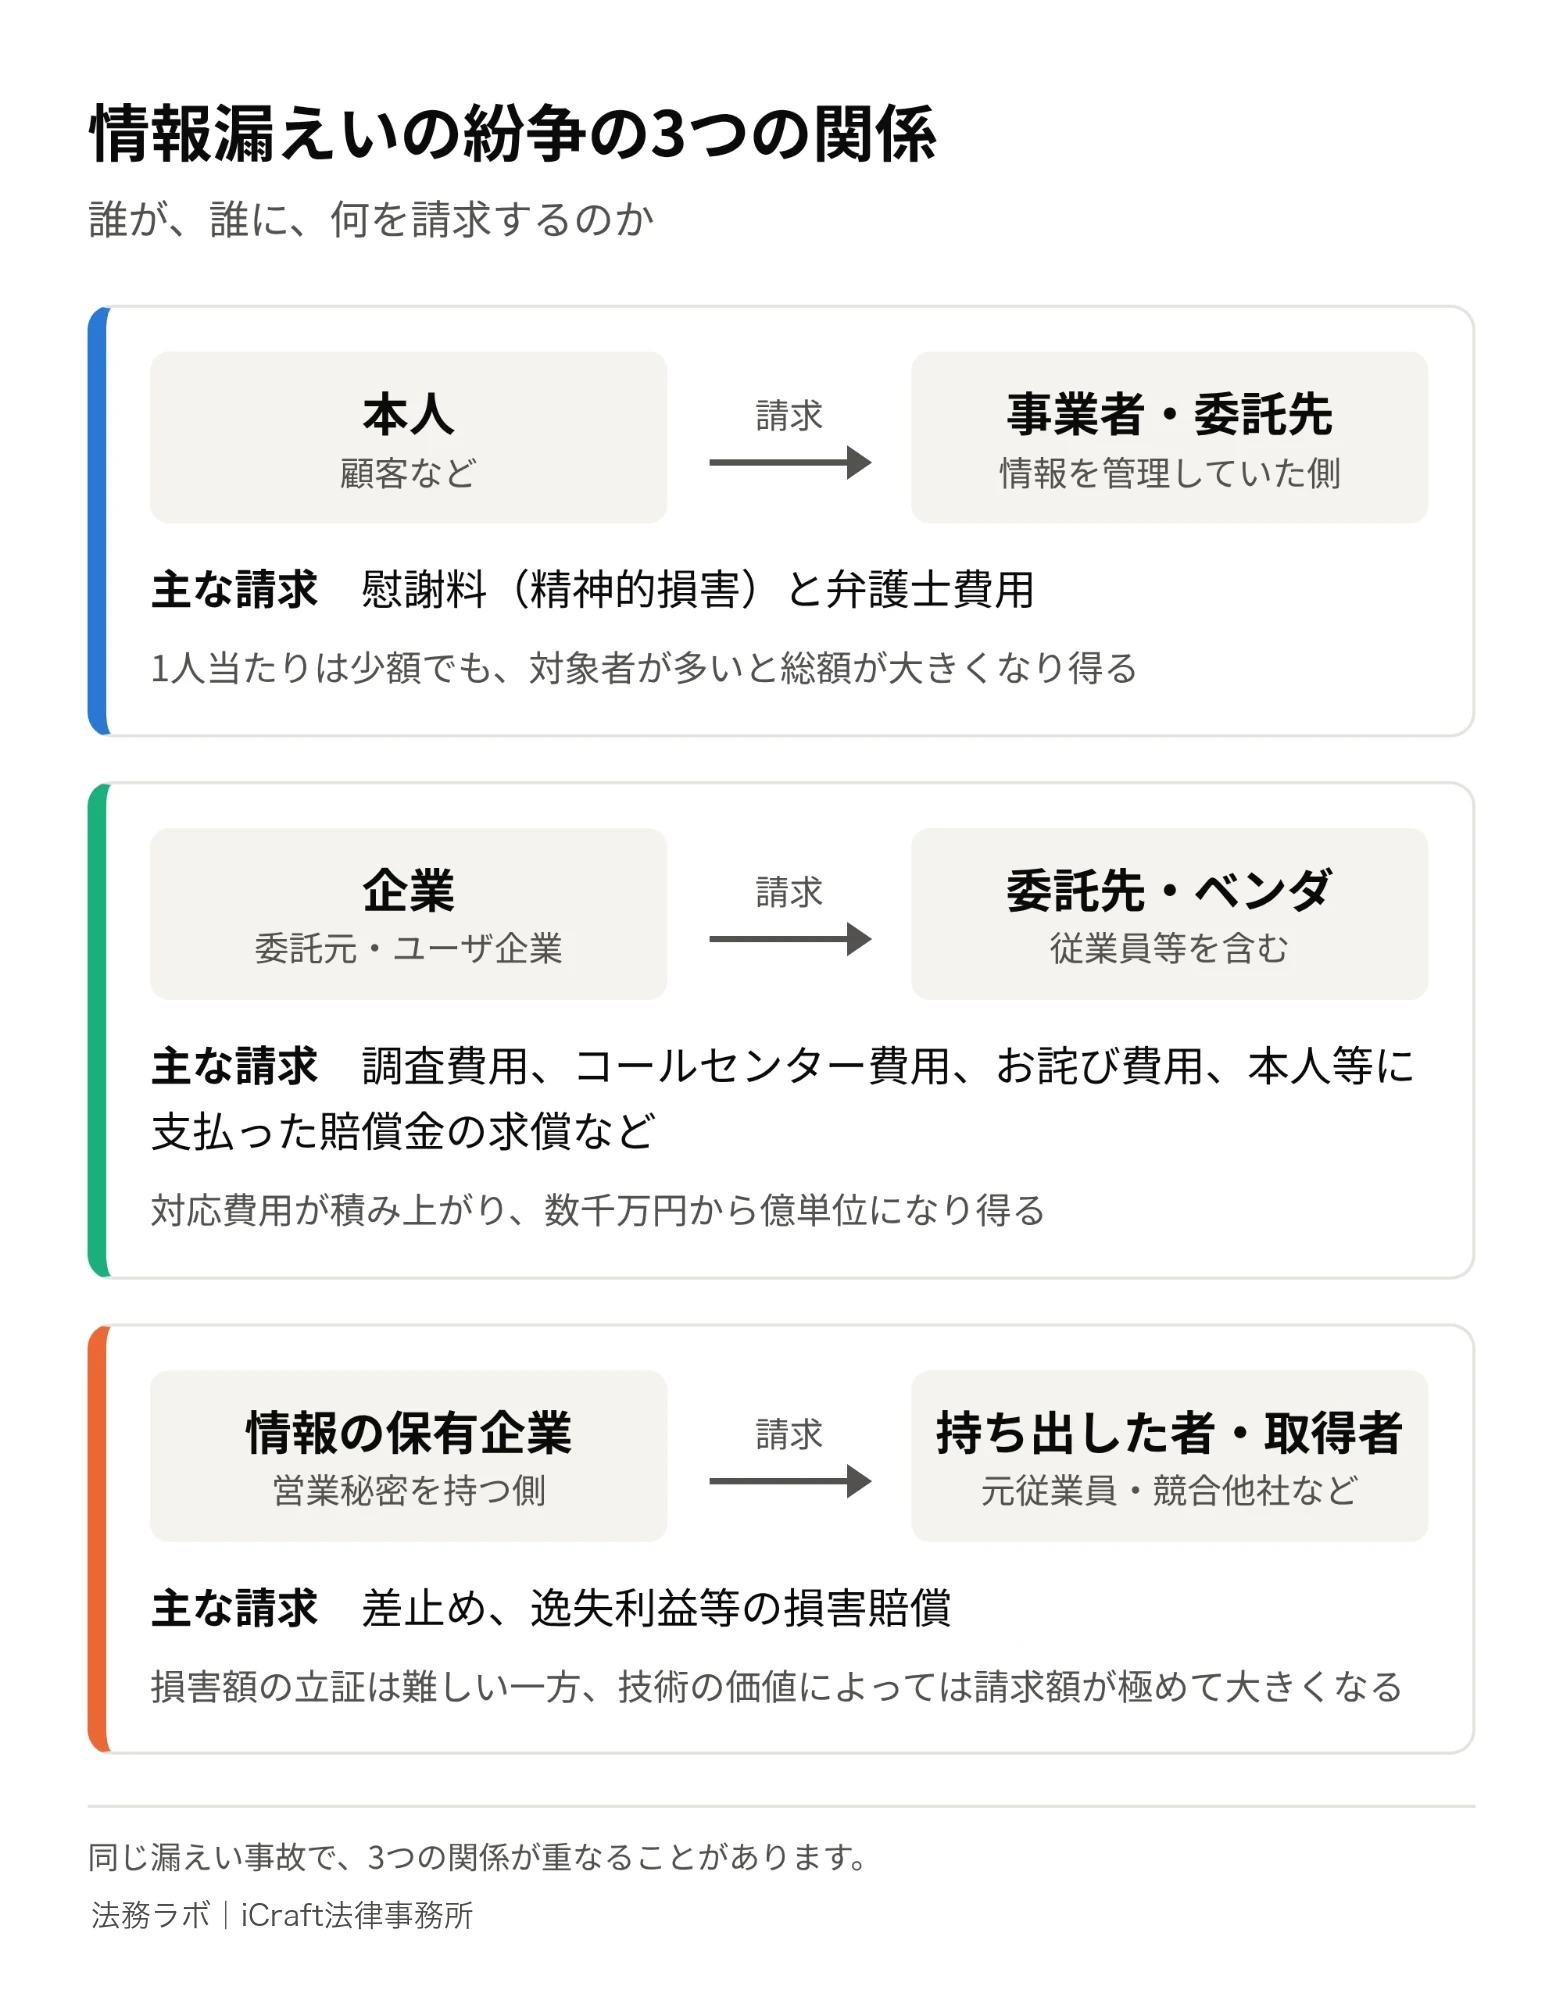
情報漏えいの紛争は、「本人と事業者」「企業と委託先・ベンダ・従業員等」「情報の保有企業と持ち出した者」という3つの関係で起こります。関係によって、請求の中身と金額の規模が大きく異なります。
紛争の3つの関係
| 関係 | 典型例 | 主な請求内容 |
|---|---|---|
| 本人と事業者 | 顧客の個人情報が流出し、顧客が事業者や委託先を訴える | 慰謝料(精神的損害)、弁護士費用 |
| 企業と委託先・ベンダ・従業員等 | 委託先・開発ベンダのミスや従業員の持ち出しで漏えいし、企業が対応費用等を請求する | 調査費用、コールセンター費用、お詫び費用、本人等への賠償金の求償など |
| 情報の保有企業と持ち出した者・取得者 | 元従業員や競合他社が営業秘密を持ち出し・使用する | 差止め、逸失利益等の損害賠償 |
3つの関係には、それぞれ次のような特徴があります。
- 本人からの請求は、1人当たりは少額ですが、人数が多くなり得ます。
- 企業間の請求は、対応費用が積み上がり、数千万円から億単位になり得ます。
- 営業秘密の侵害は、損害額の立証が難しい一方、技術の価値によっては請求額が極めて大きくなります。
情報の性質によって変わること(個人情報と営業秘密)
個人情報が漏えいした場合、本人が求めるのは、通常、プライバシー侵害による精神的苦痛の賠償(慰謝料)と弁護士費用です。企業側から見ると、個人情報保護法上の報告・通知義務への対応も必要になります。
営業情報や技術情報などの企業情報が漏えいした場合、保有者は、秘密保持契約などの契約に基づいて請求できます。また、不正競争防止法に基づいて差止めや損害賠償を求めることもできます。
「営業秘密」とは、秘密として管理され(秘密管理性)、事業に有用で(有用性)、公然と知られていない(非公知性)情報をいいます(不正競争防止法2条6項)。実際の紛争では、秘密として管理されていたかどうかが争点になることが少なくありません。
同法には、「限定提供データ」を保護する規定もあります(同法2条7項)。限定提供データとは、業として特定の者に提供するために、電磁的方法で相当量蓄積・管理されているデータ(営業秘密を除く)をいいます〔経済産業省「限定提供データに関する指針」p.12〕。
もっとも、個人情報と営業秘密は、相互に排他的な分類ではありません。顧客名簿のように、個人情報であると同時に、企業の営業秘密にもなり得る情報があります。
実際、通信教育事業者の大規模漏えい事件では、顧客データを持ち出し、その一部を名簿業者等に開示した者が、営業秘密侵害の刑事事件として有罪判決を受けています。東京高裁は、懲役2年6月・罰金300万円としました(東京高判平成29年3月21日)〔経済産業省「不正競争防止法テキスト」p.22〕。
このように、同じ漏えい事故でも、本人に対する責任、企業間の請求、営業秘密としての保護が重なり得ます。
情報漏えいが起きたときの5つのリスク
漏えいを起こした企業は、民事・行政・刑事の責任に加えて、調査や通知にかかる対応費用、役員の責任追及という経営上のリスクを負います。大規模な事故では、本人への賠償よりも対応費用のほうが大きくなりがちです。
民事上のリスク
漏えいを起こした企業は、本人からの損害賠償請求に加え、取引先からの損害賠償請求を受ける可能性があります。
特に、ベンダや委託先が個人情報の取扱いを受託していた場合には、委託元から契約を解除されたり、更新を見送られたりするおそれがあります。委託元が本人に支払った賠償金やお詫びの費用の負担を求められることもあります。
対応費用という「見えにくい損害」
大規模な漏えい事故では、本人への賠償よりも、調査・通知・問い合わせ対応などの費用のほうが大きくなりがちです。
平成26年に発覚した通信教育事業者の大規模漏えい事件では、持株会社が、2015年3月期の第1四半期決算で、260億円の特別損失を計上したと報じられています。この事故に関する調査・情報セキュリティ対策等に係る費用です〔ScanNetSecurity「顧客情報漏えいに伴う調査・情報セキュリティ対策等に係る費用として特別損失260億円を計上」(2014年8月1日)〕。
これは決算上の計上額であり、最終的な支出額や、裁判で認められた賠償額とは別のものです。
行政上のリスク
個人情報保護法上、個人データの漏えい等のうち一定の事態が生じた場合には、個人情報保護委員会への報告と本人への通知が義務付けられています(同法26条。詳しくは個人情報保護委員会への報告と本人への通知と公表で説明します)。
次の義務に違反した場合、個人情報保護委員会は、個人の権利利益を保護するため必要があると認めるときは、是正のために必要な措置をとるよう勧告できます(同法148条1項)。
- 安全管理措置義務(同法23条)
- 従業者の監督義務(同法24条)
- 委託先の監督義務(同法25条)
- 漏えい等の報告・通知義務(同法26条)
勧告から命令・罰則までの流れは、次のとおりです〔個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(以下「通則編ガイドライン」といいます)4〕。
- 勧告を受けた事業者が正当な理由なく措置をとらず、個人の重大な権利利益の侵害が切迫していると認めるときは、命令ができます(同条2項)。
- 個人の重大な権利利益を害する事実があり、緊急に措置をとる必要があるときは、勧告を経ずに命令することもできます(同条3項)。
- 命令に違反した場合は、その旨が公表され得ます(同条4項)。
- 命令違反は、1年以下の拘禁刑または100万円以下の罰金の対象となり(同法178条)、法人にも1億円以下の罰金刑が科され得ます(同法184条1項1号)。
なお、通則編ガイドラインは、「しなければならない」と記述している事項に従わなかった場合は、法違反と判断される可能性があるとしています。一方、「望ましい」と記述している事項は、従わなかったことをもって直ちに法違反と判断されることはないとしています〔通則編ガイドライン4〕。本記事でも、ガイドラインを紹介する際は、この区別がわかるように記載します。
刑事上のリスク
漏えい行為をした者は、刑事責任を問われることがあります。
対象となるのは、個人情報取扱事業者やその従業者(これらであった者を含みます)です。業務で取り扱った個人情報データベース等を、自己または第三者の不正な利益を図る目的で提供し、または盗用した場合は、1年以下の拘禁刑または50万円以下の罰金の対象となります(個人情報保護法179条)〔通則編ガイドライン3-3-1(※2)〕。
法人の従業者等がその法人の業務に関してこの違反行為をしたときは、行為者に加えて、法人にも1億円以下の罰金刑が科され得ます(同法184条1項1号)〔通則編ガイドライン4〕。これは、漏えいによって被害を受けた企業が処罰されるという意味ではありません。
なお、令和8年改正法により、この罪の対象行為や法定刑の見直しが予定されています(令和8年改正個人情報保護法の動向参照)。ここでは現行法の規律を説明しています。
営業秘密の不正取得・利用等のうち悪質な行為には、不正競争防止法上の刑事罰があります。10年以下の拘禁刑もしくは2000万円以下の罰金、またはその併科です〔経済産業省「知っておきたい営業秘密」p.6〕。
このほか、他人のIDやパスワードを無断で使ってシステムに侵入すれば、不正アクセス禁止法違反になります。記録媒体ごと持ち出せば、窃盗罪や業務上横領罪などが問題になり得ます。
経営・ガバナンス上のリスク
漏えい事故は、役員の責任追及にも発展し得ます。
通信教育事業者の大規模漏えい事件では、親会社の取締役に対する株主代表訴訟が提起されました。裁判所は、子会社における個人データの安全管理措置は、第1次的には子会社の取締役会で決定・実行されるべき事柄であるとしました。そのうえで、原告は親会社の取締役にどのような義務があり、どう違反したかを具体的に主張すべきところ、その主張責任が果たされていないとして、請求を棄却しました(岡山地判平成30年9月12日)。
請求は棄却されたものの、漏えい事故が役員責任の問題として争われた例として押さえておくべきでしょう。
漏えいが発覚したときの対応
漏えいが発覚したら、被害拡大の防止・証拠の保全・社内体制の立ち上げを直ちに行い、報告対象に当たれば個人情報保護委員会への速報(概ね3〜5日以内)と本人への通知を進めます。ここでは、漏えいを起こしてしまった事業者・委託先・ベンダの立場で、とるべき対応を整理します。
裁判例は、事故後の対応を慰謝料の算定で考慮しています。また、対応に要した費用は、委託先等への請求の根拠にもなります。最初の数日の動き方が、その後の法的リスクの大きさを左右します。
初動対応(発覚から数日)
- 被害拡大の防止:不正アクセスであれば、該当サーバの切り離しやアカウント停止を行います。持ち出しであれば、媒体の回収や関係者の端末の確保を行います。ECサイトであれば、カード決済の停止やサイトの一時閉鎖も検討します。
- 証拠の保全:ログを上書きされないよう保全し、必要に応じて外部のフォレンジック事業者に依頼します。アクセスログを残す設定にしていなかったため、漏えいの経緯が明らかにならなかった例もあります(東京地判平成25年3月19日)。ログの有無は、後の責任判断にも影響します。
- 社内体制の立ち上げ:経営層、法務、情報システム、広報、顧客対応の担当を決めます。委託先・委託元が関わる場合は、それぞれへの連絡ルートを確保します。
通則編ガイドラインも、漏えい等事案が発覚した場合に講ずべき措置として、次の5つを挙げています〔通則編ガイドライン3-5-2〕。
- 事業者内部における報告及び被害の拡大防止
- 事実関係の調査及び原因の究明
- 影響範囲の特定
- 再発防止策の検討及び実施
- 個人情報保護委員会への報告及び本人への通知
こうした対応を、事故が起きてから考え始めるのでは間に合いません。通則編ガイドラインは、組織的安全管理措置として、漏えい等事案の発生または兆候を把握した場合に、適切かつ迅速に対応するための体制を整備しなければならないとしています。
その手法の例示として、事実関係の調査と原因の究明、本人への通知、個人情報保護委員会等への報告、再発防止策の検討と決定、事実関係と再発防止策等の公表を行うための体制が挙げられています〔通則編ガイドライン10(別添)〕。平時から報告連絡体制と対応手順を決めておくことが、法的義務の履行という意味でも重要です。
個人情報保護委員会への報告
「漏えい等」とは、事業者が取り扱う個人データの漏えい・滅失・毀損をいいます。報告義務の対象は、原則としてこの漏えい等です。
「漏えい」に当たる場合・当たらない場合
「漏えい」とは、個人データが外部に流出することをいいます。システムの設定ミス等で、インターネット上で個人データを閲覧できる状態になっていた場合や、不正アクセス等で第三者に個人データを含む情報が窃取された場合も含まれます〔通則編ガイドライン3-5-1-2〕。
通則編ガイドラインは、「個人データを第三者に閲覧されないうちに全てを回収した場合は、漏えいに該当しない」としています〔通則編ガイドライン3-5-1-2〕。
Q&Aは、その例として次の2つを挙げています〔個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」(以下「Q&A」といいます)Q6-2〕。
- 個人データを含むメールを第三者に誤送信したが、その第三者がメールを削除するまでの間に、個人データを閲覧していないことが確認された場合
- システムの設定ミス等で個人データを閲覧できる状態になっていたが、閲覧できない状態にするまでの間に、第三者が閲覧していないことがアクセスログ等から確認された場合
一方で、誤送信先の取扱いやアクセスログ等が確認できない場合には、漏えい(または漏えいのおそれ)に該当し得るとされています〔Q&A Q6-2〕。
「おそらく誰も見ていない」という推測だけで、漏えいに当たらないと扱うのは避けるべきです。 分かれ目は、閲覧されていないことを確認できる事実があるかどうかです。設定ミスの事案でアクセスログを保存していなかった場合には、閲覧の有無を確認できないことになりかねない点にも注意が必要です。
なお、事業者が自らの意図に基づいて個人データを第三者に提供する場合は、漏えいには該当しません〔通則編ガイドライン3-5-1-2〕。
報告が必要になる4つの事態
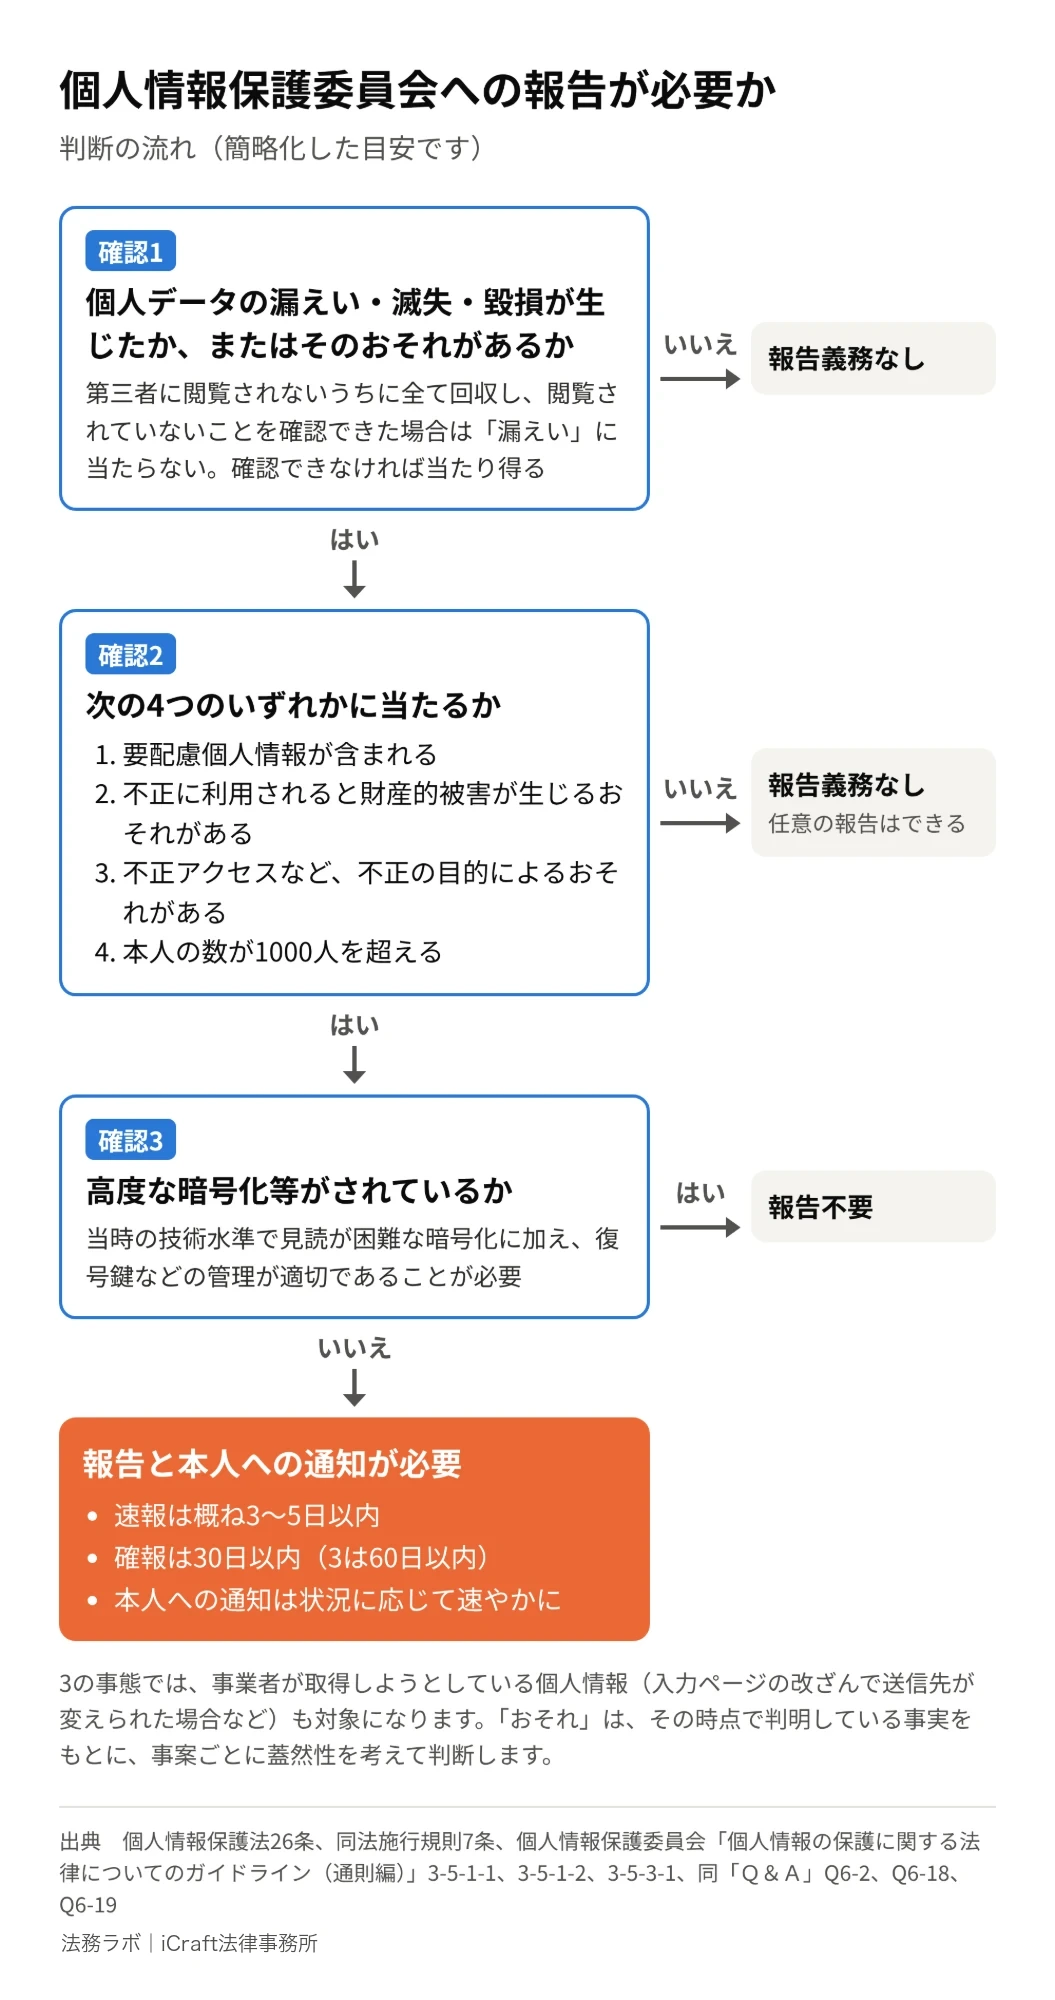
次のいずれかに当たる事態(発生したおそれがある事態を含みます)を知ったときは、個人情報保護委員会への報告が必要です(個人情報保護法26条1項、同法施行規則7条)〔通則編ガイドライン3-5-3-1〕。
- 要配慮個人情報が含まれる個人データの漏えい等:件数にかかわらず対象となります。たとえば、医療機関が健康診断の結果を誤って本人以外の者に交付した場合も、報告対象です〔Q&A Q6-9〕。
- 不正に利用されることで財産的被害が生じるおそれがある個人データの漏えい等:ECサイトからのクレジットカード番号を含む個人データの漏えいが典型例で、クレジットカード番号のみの漏えいでも該当します。
- 不正の目的をもって行われたおそれがある行為による個人データの漏えい等:不正アクセス、ランサムウェアによる暗号化、書類・媒体の盗難、従業者による不正な持ち出しなどが該当します。
- 本人の数が1000人を超える個人データの漏えい等:発覚当初は1000人以下でも、その後1000人を超えれば、その時点で該当します。
2.の財産的被害のおそれについて、Q&Aは次のように整理しています〔Q&A Q6-11、Q6-12、Q6-14、Q6-15〕。
- カード番号の下4桁と有効期限の組合せ、住所・電話番号・メールアドレス・SNSアカウントのみ、銀行口座情報のみの漏えいは、直ちには該当しません。
- 銀行口座情報とインターネットバンキングのパスワードの組合せが漏えいした場合は該当します。
- 漏えいを知った時点で財産的被害のおそれがあれば、その後の措置でおそれがなくなっても、報告対象となります。
3.の不正目的の類型については、次の点に注意が必要です〔通則編ガイドライン3-5-1-1、3-5-3-1〕。
- 不正行為の主体には、第三者だけでなく従業者も含まれます。
- 不正行為の相手方には、委託先や、事業者が利用しているサービスの提供事業者も含まれます。
- 事業者が既に取り扱っている個人データだけでなく、これから取得しようとしている個人情報で、個人データとして取り扱う予定のものも対象になります。
たとえば、ウェブサイトの入力ページが第三者に改ざんされ、ユーザーが入力した個人情報が第三者に送信された場合です。事業者がその個人情報をデータベースに入力する予定だったときは、報告対象となります。ECサイトの決済画面の改ざんなどでは、自社のデータベースに情報が届く前の流出でも、報告の要否を検討する必要があるということです。
4.で本人の数が確定できない場合は、漏えい等が発生したおそれがある個人データに係る本人の数が、最大で1000人を超えるかで判断します〔通則編ガイドライン3-5-3-1〕。
漏えい等の「おそれ」の判断
漏えい等の「おそれ」は、その時点で判明している事実関係に基づいて、事案ごとに蓋然性を考慮して判断します。
サイバー攻撃の事案では、次のような場合が例示されています〔通則編ガイドライン3-5-3-1(※2)(※4)〕。
- サーバ等に外部からの不正アクセスでデータが窃取された痕跡が認められた場合
- 情報を窃取する振る舞いが判明しているマルウェアの感染が確認された場合
- C&Cサーバとして知られているIPアドレス等への通信が確認された場合
- 公的機関やセキュリティ事業者等から、一定の根拠に基づく連絡を受けた場合
ただし、単にマルウェアを検知したことだけで、直ちに漏えいのおそれがあると判断するものではありません。防御システムによる実行抑制の状況や、外部通信の遮断状況等も考慮するとされています〔Q&A Q6-17〕。
報告が不要な場合
漏えい等した個人データに高度な暗号化等の秘匿化がされている場合は、報告を要しません〔通則編ガイドライン3-5-3-1〕。
そのためには、当時の技術水準に照らして、第三者が見読可能な状態にすることが困難な暗号化等が講じられている必要があります。加えて、復号鍵の分離と漏えい防止、遠隔削除機能、第三者が復号鍵を行使できない設計のいずれかにより、見読可能にする手段が適切に管理されていることが必要とされています〔Q&A Q6-19〕。
なお、報告対象事態に当たらない場合でも、任意に報告することはできます〔Q&A Q6-18〕。
報告の期限と内容
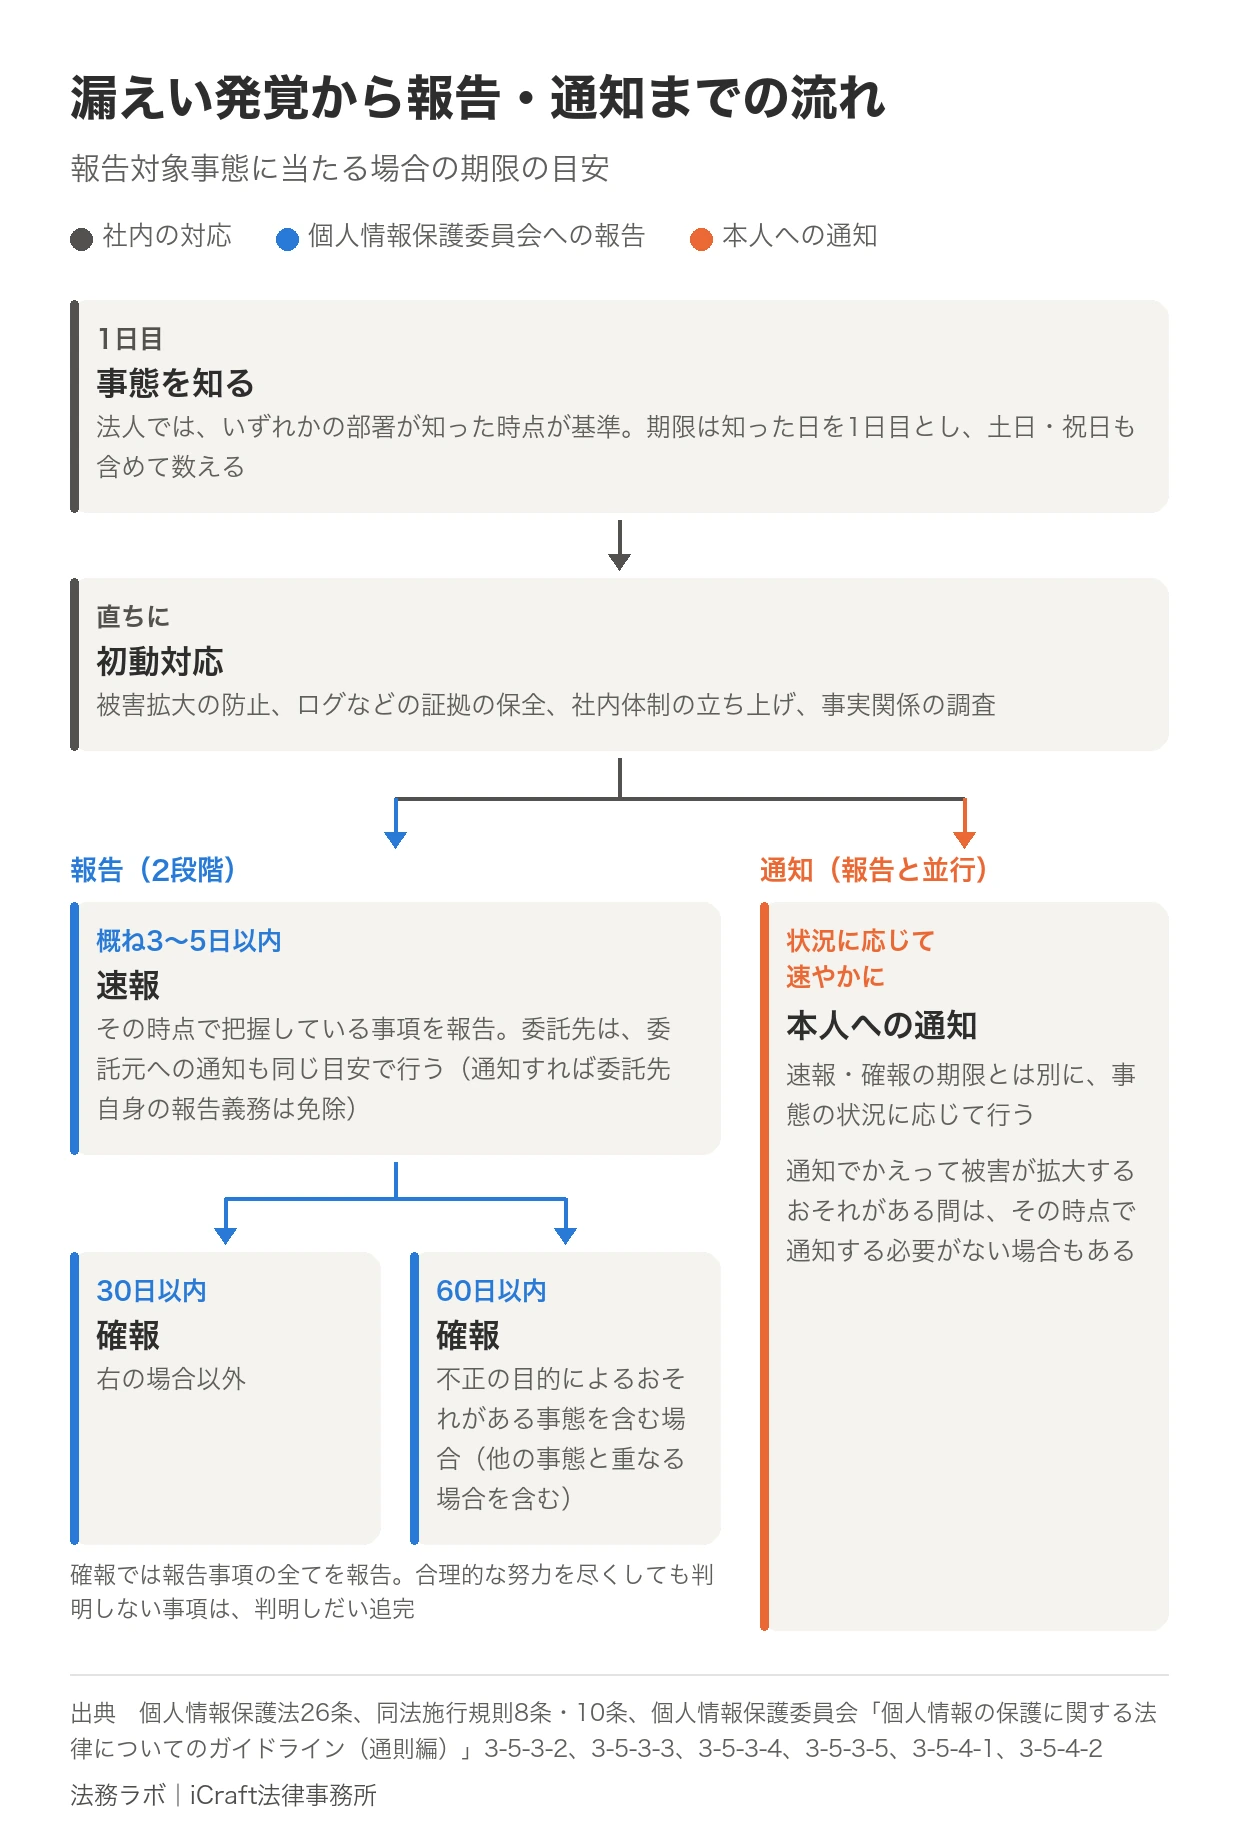
報告は、速報と確報の2段階です。
まず、事態を知った後「速やかに」速報を行います。その目安は、個別の事案によるものの、概ね3〜5日以内とされています〔通則編ガイドライン3-5-3-3〕。
「知った」時点は、法人の場合、いずれかの部署が事態を知った時点が基準となります。部署内のある従業者が知った時点で、部署が知ったと考えられます。従業者等による不正な持ち出しの事案では、持ち出した従業者等を除いて判断します〔Q&A Q6-24〕。
速報では、次の事項のうち、その時点で把握しているものを報告します(同法施行規則8条1項)。報告は、原則として個人情報保護委員会のウェブサイトの報告フォームから行います〔通則編ガイドライン3-5-3-3、Q&A Q6-27〕。
- 概要
- 漏えい等が発生し、または発生したおそれがある個人データの項目
- 本人の数
- 原因
- 二次被害またはそのおそれの有無及びその内容
- 本人への対応の実施状況
- 公表の実施状況
- 再発防止のための措置
- その他参考となる事項
二次被害には、クレジットカードの不正利用、ポイントの不正利用、漏えいしたメールアドレス宛ての不審なメール・詐欺メールの送信などが考えられるとされています〔Q&A Q6-25〕。
次に、事態を知った日から30日以内に、上記の全ての事項について確報を行います。不正目的の事態(上記の4つの事態の3.)では60日以内となり、3.と他の事態の両方に当たる場合も60日以内です。
期限の計算では、知った日を1日目とし、土日・祝日も含めます。合理的な努力を尽くしても判明しない事項は、その時点で把握している内容を報告し、判明次第追完します〔通則編ガイドライン3-5-3-4〕。
委託先で漏えいが起きた場合の報告
個人データの取扱いを委託している場合、報告対象事態に当たれば、原則として委託元と委託先の双方が報告義務を負います。連名で報告することもできます〔通則編ガイドライン3-5-3-2〕。
委託先は、報告義務を負う委託元に、その時点で把握している事項を通知すれば、自らの報告義務を免除されます。委託元への通知も、速報と同様に、事態を知った後速やかに(目安は概ね3〜5日以内)行う必要があります。通知を受けた委託元は、通常、遅くともその時点で事態を知ったことになります〔通則編ガイドライン3-5-3-5〕。委託契約に事故時の通知期限を定めているときは、その期限も確認してください。
クラウドサービスの提供事業者が個人データを取り扱わないこととなっている場合は、クラウドサービスを利用する事業者が報告義務を負います。提供事業者は、契約等に基づいて利用事業者に通知する等の適切な対応を求められるとされています〔Q&A Q6-22〕。自社がどの立場で報告義務を負うのかは、契約上の役割分担とあわせて確認しておく必要があります。
本人への通知と公表
報告対象事態を知ったときは、本人への通知も必要です。事業者が把握している範囲で、本人が自分の権利利益を守るために必要な情報を、確実に伝わる方法で通知します。
通知の時期
報告対象事態を知ったときは、本人に対し、事態の状況に応じて速やかに通知しなければなりません(個人情報保護法26条2項、同法施行規則10条)。
具体的に通知する時点は、その時点で把握している事態の内容、通知で本人の権利利益が保護される蓋然性、通知で生じる弊害等を勘案して判断します〔通則編ガイドライン3-5-4-2〕。
その時点で通知を行う必要があるとはいえないと考えられる例として、次の場合が挙げられています。インターネット上の掲示板等に漏えいした個人データがアップロードされ、掲示板管理者への削除要請等の初期対応が完了しておらず、通知でかえって被害が拡大するおそれがある場合です〔通則編ガイドライン3-5-4-2〕。
委託先が委託元に通知した場合は、委託先の本人への通知義務も免除されます。ただし、委託元による本人への通知に、必要に応じて協力することが求められます〔通則編ガイドライン3-5-4-1〕。
通知の内容と方法
本人に通知すべき事項は、報告事項のうち、概要、個人データの項目、原因、二次被害またはそのおそれの有無と内容、その他参考となる事項に限られます。本人の権利利益を保護するために必要な範囲で通知します〔通則編ガイドライン3-5-4-3〕。
「その他参考となる事項」には、本人が自らの権利利益を保護するために取り得る措置が考えられます。全ての事項が判明するまで通知しなくてよいわけではありません〔通則編ガイドライン3-5-4-3〕。
通知は、文書の郵送や電子メールの送信など、通知すべき内容が本人に認識される合理的かつ適切な方法によらなければなりません〔通則編ガイドライン3-5-4-4〕。口頭による通知も可能ですが、本人が事後的に内容を確認できるよう、必要に応じて書面や電子メール等を併用することが望ましいとされています〔Q&A Q6-29〕。
通知が困難な場合と公表
本人への通知が困難な場合は、代替措置で対応できます。たとえば、保有する個人データに本人の連絡先が含まれていない場合や、連絡先が古く連絡できない場合です〔通則編ガイドライン3-5-4-5〕。
代替措置としては、事案の公表や、問合せ窓口を用意してその連絡先を公表し、本人が自らの個人データが対象になっているかを確認できるようにする方法があります〔通則編ガイドライン3-5-4-5〕。ただし、複数の連絡手段を把握しているのに、1つの手段で連絡がつかなかったというだけでは、通知が困難な場合には当たりません〔Q&A Q6-30〕。
事案の公表は、代替措置として行う場合を除いて義務ではありません。ただし、漏えい等事案の内容等に応じて公表することが望ましいとされています。公表でかえって被害が拡大しないよう、特定の個人が識別されるおそれがある事項は公表しないことが考えられます〔Q&A Q6-32、Q6-33〕。
本人対応とお詫びの措置
本人への説明・謝罪、問い合わせ窓口(コールセンター)の設置、二次被害防止のための注意喚起を行います。クレジットカード情報が流出した場合には、カード会社と連携して、再発行や不正利用の監視を進めます。
大規模漏えいでは、500円程度の金券を対象者に送付する対応がよく見られます。裁判例では、こうしたお詫びの措置が、賠償額との関係で考慮されています(お詫びの金券の扱い参照)。
ただし、対象者が多ければ総額は大きくなります。たとえば10万人に1000円相当の金券を送れば、金券の代金だけで1億円となり、郵送費や作業費も加わります。
実際、東京地判平成26年1月23日の事案では、事業者が登録顧客全員へのお詫びとして、QUOカード1万6034枚を購入しました。その代金と包装代として約1675万円、郵送代として約125万円を支出しています。判決は、郵送したと認められる枚数に対応する約1636万円と、郵送代約125万円を損害と認めました。
原因究明と再発防止、記録の保存
外部専門家による調査や第三者委員会の設置は、事実関係を客観的に明らかにし、社会的な信頼を回復するために有効です。前橋地判令和5年2月17日は、第三者委員会の委員報酬等も、相当因果関係のある損害と認めています。
ただし、調査報告書の記載は、後の訴訟で証拠として提出される可能性があります。そのことを念頭に置いて作成する必要があります。
事故対応に要した費用を、後に委託先等へ請求する可能性がある場合は、次の記録を残しておくことが重要です。適切な事故対応をすることと、その費用を相手方から回収できることは、別の問題だからです(損害として認容された項目参照)。
- 支出の目的、対象人数、対応期間
- 見積書・発注書・請求書と、実際に行われた作業の内容
- 通常業務の費用と、事故によって追加で生じた費用の区別
- システムを事故前の状態に戻すための費用と、機能の追加・強化のための費用の区別
令和8年改正個人情報保護法の動向
令和8年改正法は施行前のため、執筆時点(令和8年10月)では現行の規律に従って対応する必要があります。改正の主な内容は次のとおりです。
令和8年7月17日に、個人情報の保護に関する法律等の一部を改正する法律(令和8年法律第56号)が公布されました。一部を除き、公布日から起算して2年以内で政令で定める日から施行されます〔個人情報保護委員会「「個人情報の保護に関する法律等の一部を改正する法律」の公布について」(令和8年7月17日)〕。
個人情報保護委員会の説明資料によれば、改正の内容には次のものが含まれています〔個人情報保護委員会「個人情報の保護に関する法律等の一部を改正する法律について」(令和8年7月)〕。
- 本人への通知の緩和:本人への通知が行われなくても本人の権利利益の保護に欠けるおそれが少ない場合について、通知義務を緩和し、代替措置による対応を認めることとされています。
- 課徴金制度の導入:対象として挙げられているのは、不適正な利用の禁止(法19条)、適正な取得(法20条1項)、第三者提供の制限(法27条1項)の各違反等です。安全管理措置義務(法23条)違反による漏えいは、対象とされていません。
- 不正提供等の罪の見直し:「不正な利益を図る目的」に加えて、「損害を加える目的」での提供行為を処罰対象に追加します。法定刑は、1年以下の拘禁刑または50万円以下の罰金から、2年以下の拘禁刑または100万円以下の罰金に引き上げられます。
施行日と規則の内容は、今後定められます。
本人に対する責任と裁判例(個人情報)
個人情報が漏えいした場合、本人は、プライバシー侵害を理由に、事業者や委託先に慰謝料を請求できます。責任の有無は事故当時の技術水準に照らして判断され、慰謝料の金額は、情報の性質・拡散の範囲・二次被害・事故後の対応によって決まっています。
責任の根拠:プライバシー侵害
個人情報保護法には、本人が事業者に損害賠償を求めるための規定は置かれていません。本人が賠償を求める場合は、事業者との契約に基づく責任(債務不履行責任)か、プライバシー侵害を理由とする不法行為責任(民法709条)を根拠とします。
基本情報もプライバシーとして保護される
最高裁は、通信教育事業者から子とその保護者の氏名、性別、生年月日、住所、電話番号等が漏えいした事案で、次のように判断しました(最判平成29年10月23日)。
本件個人情報は,上告人のプライバシーに係る情報として法的保護の対象となるというべきであるところ(中略),本件漏えいによって,上告人は,そのプライバシーを侵害されたといえる
そのうえで、不快感等を超える損害の主張立証がないことのみを理由に請求を棄却した原審を破棄し、差し戻しています。
これより前にも、住民基本台帳データの流出事件で、裁判所は同様の判断をしています(大阪高判平成13年12月25日)。氏名・性別・生年月日・住所が一定範囲の者には既に知られている情報であるとしても、転入日・世帯主名・続柄とともに世帯ごとに整理された一体のデータであることを重視しました。そのうえで、プライバシーに属する情報として、権利として保護されるべきであると判断しています。
個人情報保護法違反=民法上の過失ではない
個人情報保護法は、事業者が個人情報保護委員会の監督の下で守るべき義務を定めた法律です。同法の義務に違反したからといって、直ちに民法上の過失があることになるわけではありません。 不法行為が成立するかどうかは、予見可能性や結果回避の可能性などを踏まえて、別に判断されます。
通信教育事業者の事件の第一審判決の一つも、事業者が同法に基づく勧告を受けていたことだけでは、民法上の過失を認めるには足りないと述べています(横浜地判平成29年2月16日)。ただし、同判決の結論は控訴審で変更されています(過失をどう立証するか参照)。
もっとも、裁判所は、注意義務の水準を判断する際に、ガイドラインの記載を参考にしています。たとえば東京高判令和2年3月25日は、平成21年の経済産業省のガイドラインの記載を、予見可能性を認める事情の一つとしています。このガイドラインは、個人データを入力できる端末にUSBメモリ等の外部記録媒体を接続できないようにすることを、望ましい取組の例として記載していました。
どこまで対策していれば責任を免れるのか
事業者の責任が認められるかどうかは、事故当時の技術水準に照らして「予見できたか」「防ぐ手段をとるべきだったか」によって決まります。まず、個人情報保護法上求められる安全管理措置の枠組みを確認し、そのうえで裁判例で問題になった対策を見ていきます。
ガイドラインが求める安全管理措置の枠組み
安全管理措置は、事業者が取り扱う個人データのリスクに応じて、必要かつ適切な内容としなければならないとされています〔通則編ガイドライン3-4-2〕。リスクを考える要素は、個人データが漏えい等をした場合に本人が被る権利利益の侵害の大きさ、事業の規模と性質、個人データの取扱状況(性質と量を含む)、個人データを記録した媒体の性質等です。
具体的な内容は、同ガイドラインの別添で、次の6つの項目として示されています〔通則編ガイドライン10(別添)〕。
- 個人データの取扱いに係る規律の整備
- 組織的安全管理措置
- 人的安全管理措置
- 物理的安全管理措置
- 技術的安全管理措置
- 外的環境の把握
この「リスクに応じて」という考え方は、裁判例にも共通しています。クレジットカード情報という機密性の高い情報を扱うサイトに、高度のセキュリティ対策を求めた東京地判平成25年3月19日(企業間の主な裁判例参照)は、その典型です。
以下で紹介する裁判例で問題となった対策を、ガイドライン別添の項目と対応させると、表2のとおりです。対応関係は、現行のガイドラインに当てはめて筆者が整理したものです。各事件での責任の判断は、事故当時の法令、技術水準、当時のガイドライン等を前提としています。
| 裁判例 | 問題となった対策 | 対応する主な項目 |
|---|---|---|
| 大阪高判平成19年6月21日 | 退職者のアカウントの削除・パスワード変更、リモートアクセスの制限 | 技術的安全管理措置(1)アクセス制御、(2)アクセス者の識別と認証 |
| 東京地判平成19年2月8日、東京高判平成19年8月28日 | 個人情報を含むファイルの公開領域への設置、アクセス制限の欠如 | 技術的安全管理措置(1)アクセス制御 |
| 東京地判平成26年1月23日 | SQLインジェクション対策の欠如 | 技術的安全管理措置(4)情報システムの使用に伴う漏えい等の防止(ぜい弱性を突いた攻撃への対策を含む) |
| 前橋地判令和5年2月17日 | ファイアウォールの不適切な設定 | 技術的安全管理措置(3)外部からの不正アクセス等の防止(ファイアウォール等による遮断) |
| 東京高判令和2年3月25日 | スマートフォンへのデータの書き出し制御 | 組織的安全管理措置(2)規律に従った運用(媒体の持ち運び等の記録)、従業者の監督(法24条)、委託先の監督(法25条) |
ガイドライン別添の手法は、あくまで例示です。例示どおりの措置をとっていれば民事上の責任を免れる、というものではありません。 東京高判令和2年3月25日が、ガイドライン等に明示がなかったとしても予見可能性はあったとして、注意義務違反を認めたことは、その一例です。
退職者アカウントの放置と認証の甘さ(大阪地判平成18年5月19日、大阪高判平成19年6月21日)
インターネット接続サービスの顧客情報が、業務委託先から派遣されていたサーバ管理者の業務終了後に、不正アクセスで取得された事件です。その者とその知人が、業務中に知り得たアカウント等を使いました。
裁判所は、ユーザー名とパスワードの管理が極めて不十分であったとして、事業者の過失を認めました(大阪地判平成18年5月19日)。具体的には、次の点が指摘されています。
- リモートメンテナンスサーバについて、ユーザー名とパスワードによる認証以外に、外部からのアクセスを規制する措置がとられていなかったこと。当時、コールバック機能等で特定のコンピュータからのアクセスに限定する方法が存在したと認定されています
- アカウントの共有
- 業務終了時のユーザー名の削除やパスワード変更の懈怠
- パスワードの定期的な変更の懈怠
控訴審も事業者の責任を維持しました。さらに、サービスを共同で提供していたもう1社についても、使用者責任(民法715条)と共同不法行為(同法719条)に基づく責任を認めています(大阪高判平成19年6月21日)。
公開領域への個人情報ファイルの設置(東京地判平成19年2月8日、東京高判平成19年8月28日)
エステティックサロンのウェブサイトで、氏名・住所等に加え、関心のあるコース名やアンケートの回答を含むファイルが、インターネット上に拡散した事件です。サーバ移設の際に、ファイルがアクセス制限なく公開領域に置かれていました。
裁判所は、サイトの制作・保守を受託していた会社には、個人情報を含むファイルを非公開領域に置くか、公開領域に置く場合でもアクセス権限やパスワードの設定で安全対策を講ずる注意義務があったとしました。これを怠った受託会社は、不法行為責任(民法709条)を負うと判断しています。
そのうえで、訴えられたサロン運営会社について、受託会社の業務を実質的に指揮監督していたとして、使用者責任(民法715条)を認めました(東京地判平成19年2月8日)。控訴審もこれを維持しています(東京高判平成19年8月28日)。なお、この訴訟の被告はサロン運営会社のみであり、受託会社は被告とされていません。
スマートフォンへのデータの書き出し(東京高判令和2年3月25日)
通信教育事業者の大量の顧客情報が、委託先の再委託先の従業員に持ち出され、名簿業者に売却された事件です。全国で多数の訴訟が提起され、裁判所の判断も分かれました。
東京高判令和2年3月25日は、従業員が業務用パソコンからスマートフォンにデータを書き出す際に用いた、MTPという方式に注目しました。MTPとは、スマートフォン等の機器とパソコンの間でファイルをやり取りするための通信方式の一つです。
同判決は、MTP対応のスマートフォンへの書き出しの危険性を具体的に指摘した、行政機関等のガイドラインはなかったとしました。それでも、MTPの使用を制限できる商用のデバイス制御ソフトが多数販売されていた状況等から、漏えいの危険は予見でき、書き出しを制御する措置をとることができたとして、委託先の注意義務違反を認めました。
他方、同判決は、次の点については注意義務違反を認めていません。
- 私物スマートフォンの執務室への持込みや、業務用パソコンへのUSB接続を禁止しなかったこと(業務に従事する者への制約として過度であるなどの理由)
- アラートシステムの設置や、より高精度な監視カメラの設置をしなかったこと(それらによっても漏えいを回避できたとは認められないとの理由)
委託元の責任については、第一審と控訴審で結論が分かれた訴訟もあります。横浜地判平成29年2月16日は、委託元の監督義務違反を基礎付ける具体的な事実の立証がないとして、委託元の過失を否定し、請求を棄却しました。しかし、その控訴審である東京高判令和元年6月27日(平成29年(ネ)第1296号)は、委託元の過失を認め、慰謝料2000円の支払を命じています(委託元の責任参照)。
予見可能性が否定された例(札幌高判平成17年11月11日)
警察官が私有パソコンを自宅でインターネットに接続したところ、ファイル交換ソフトを介して情報を流出させるウイルスに感染し、捜査情報が流出した事件です。第一審は40万円の賠償を認めました。
しかし控訴審は、管理担当者に流出の予見可能性はなかったとして、第一審判決を取り消し、請求を棄却しました(札幌高判平成17年11月11日)。理由として、次の事情が挙げられています。
- 警察官がパソコンを自宅に持ち帰った時点で、そのウイルスの出現が確認されてから5日程度しか経過していなかったこと
- パソコン内の情報を外部に流出させるという、従来のウイルスにない特質を持つものであったこと
- その内容が、一般には広まっていなかったこと
この事件は「40万円の慰謝料が認められた」と紹介されることがあります。しかし、40万円は第一審の認容額であり、控訴審で取り消されています。
委託先が漏らした場合、委託元も責任を負うのか
委託先で漏えいが起きても、委託元は「委託していたから自社には関係がない」とは主張できません。委託元自身が、安全管理措置義務(個人情報保護法23条)と委託先の監督義務(同法25条)を負っているからです。もっとも、委託元が実際に賠償責任を負うかどうかは、委託先に対する具体的な監督の状況等によって判断されます。
ガイドラインが求める委託先の監督
通則編ガイドラインは、委託先の監督として講じなければならない措置に、次の3つを挙げています〔通則編ガイドライン3-4-4〕。
- 適切な委託先の選定
- 委託契約の締結
- 委託先における個人データ取扱状況の把握
委託先の選定に当たっては、委託先の安全管理措置が、少なくとも委託元に求められるものと同等であることを、ガイドライン別添の各項目に沿って、あらかじめ確認しなければならないとされています。一方、委託先の取扱状況を委託元が合理的に把握することを委託契約に盛り込むことや、定期的な監査等で取扱状況を評価することは、「望ましい」とされています〔通則編ガイドライン3-4-4〕。
再委託についても、委託元は、委託先から再委託の相手方、業務内容、再委託先の個人データの取扱方法等について、事前報告を受けまたは承認を行うことが望ましいとされています。委託先を通じて、または必要に応じて自ら、定期的に監査を実施すること等も望ましいとされています〔通則編ガイドライン3-4-4〕。
そして、委託元が必要かつ適切な監督を行っていない場合に、再委託先が不適切な取扱いを行ったときは、元の委託元による法違反と判断され得るとされています。監督が不十分な例として、再委託の条件に関する指示を委託先に行わず、委託先の取扱状況の確認も怠った結果、再委託先が個人データを漏えいした場合が挙げられています〔通則編ガイドライン3-4-4〕。
裁判例における委託元の責任の構成
裁判例では、次の3つの構成で委託元の責任が判断されています。
- 使用者責任(民法715条):委託先や再々委託先の従業員との間に、実質的な指揮監督関係があったとするもの。受託会社を被用者とみたエステティックサロン事件、再々委託先の従業員を被用者とみた住民基本台帳データ流出事件があります。
- 委託元自身の過失:委託元に、委託先を監督する注意義務違反があったとするもの(東京高判令和元年6月27日(平成29年(ネ)第1296号))。
- 共同不法行為(民法719条1項前段):委託先の注意義務違反と委託元の監督義務違反が客観的に関連するとしたもの(東京地判令和5年2月27日、東京高判令和2年3月25日)。
委託元の過失を認め、使用者責任を否定した例(東京高判令和元年6月27日)
東京高判令和元年6月27日(平成29年(ネ)第1296号)は、大量の個人情報の運用管理を委託していた委託元には、委託先を適切に監督する注意義務があったとしました。
そのうえで、委託元が委託先にセキュリティソフトの設定状況の報告を適切に求めていれば、MTP対応スマートフォンへの書き出し制御が十分でないことを知り、使用可否制御を指示できたと認めました。そのような監督に過度の負担が生じるとは思われないとして、委託元の過失を認めています。
他方、同判決は、委託元の使用者責任は否定しました。個人情報保護法上の委託先の監督は、委託先の業務遂行が契約の条項に沿っているか、法令を遵守しているか等をチェックするものであり、日常の業務を個別具体的に指示するものではないからです。つまり、使用者責任における指揮監督とは異なるとされました。
委託元の責任を問う場合は、使用者責任の構成と、委託元自身の監督義務違反の構成を区別して検討する必要があります。
なお、同じ通信教育事業者の事件でも、委託先のみに責任を認め、委託元の責任を否定した判決もあります(東京地判平成30年12月27日、東京地判平成31年4月25日)。前者の控訴審である東京高判令和2年3月25日は委託元の責任も認めており、委託元の責任は、監督の実態についての主張立証次第で結論が分かれ得るといえます。
これらの事件当時の個人情報保護法では、安全管理措置義務は20条、委託先の監督義務は22条に規定されていました。上記の判決も当時の条文を前提に判断しており、現行法では23条・25条に当たります。
慰謝料の金額を左右する4つの要素
慰謝料の金額は、主に「どんな情報が漏れたか」「どこまで広がったか」「実際の被害が生じたか」「事故後にどう対応したか」の4点で決まっています。認められた金額の一覧は、本人に認められた慰謝料にまとめています。
裁判所が金額を決める際に何を考慮しているかは、判決の中で示されています。
- 大阪高判令和元年11月20日は、プライバシー権の侵害態様、侵害された個人情報の内容と性質、流出した範囲、実害の有無、個人情報を管理していた者による対応措置の内容などを考慮して、慰謝料を1000円としました。
- 東京地判平成19年2月8日は、情報の性質、流出事故の態様、実際に迷惑メールなどの二次被害が生じていること、事故後の謝罪や対策室の設置などの対応を考慮しています。
これらを整理すると、主に次の4点が金額を左右しているといえます。
- どのような情報が漏れたか:氏名・住所などの基本的な情報にとどまるか、身体・美容、思想信条、宗教、犯罪歴などの機微な情報を含むか
- どこまで広がったか:限られた者にとどまったか、インターネット上や名簿業者を通じて広く拡散したか
- 実際の被害が生じたか:迷惑メール、いたずら電話、勧誘、不正利用などが現に生じたか
- 事故後にどう対応したか:被害拡大の防止、謝罪、監督官庁への報告、お詫びの品の送付など
情報の性質について、大阪高判令和元年11月20日は、氏名・住所・電話番号は「自らが生活する領域においては,必要に応じて第三者に開示される性質の情報」であるとしました。思想信条等と一体となった情報に比べると、私的領域の情報としての性質は低いとしています。一方で、情報を組み合わせれば趣味嗜好等まで把握されかねないことから、個人特定のベース情報として重要な価値を持つとも述べています。
二次被害の有無も、金額に影響しています。エステティックサロンの事件では、慰謝料は1人当たり3万円とされました。ただし、迷惑メール等の二次被害の主張立証がなく、事故後に事業者から3000円の支払を受けていた原告1名については、1万7000円とされています(東京地判平成19年2月8日)。控訴審もこれを維持しました(東京高判平成19年8月28日)。
お詫びの金券は賠償額との関係でどう扱われるか
お詫びの金券は、裁判例によって「損害賠償の一部弁済」として差し引かれる場合と、「慰謝料の算定で考慮する事情」とされる場合があります。いずれの扱いでも、迅速な謝罪とお詫びの措置は、賠償額を抑える方向に働く事情として考慮されています。
- 一部弁済として差し引いた例:インターネット接続サービスの事件では、事業者が送付した500円の郵便振替支払通知書について、損害を填補する趣旨で送付され、実質的に現金と同視できるとしました。そのうえで、損害賠償請求権の一部弁済と認め、慰謝料5000円と弁護士費用1000円の合計から500円を差し引きました(大阪高判平成19年6月21日)。
- 慰謝料の算定で考慮した例:通信教育事業者の事件では、500円相当の金券の配布等は、慰謝料額を算定する際の事情として考慮されています。事後的に慰謝の措置が講じられたという評価です(東京高判令和元年6月27日判時2440号39頁、東京高判令和2年3月25日)。
企業が被った損害の賠償(委託先・ベンダ・従業員等への請求)
企業が委託先・開発ベンダ・従業員等に請求する場面では、慰謝料ではなく、企業が負担した費用や逸失利益が問題になります。判決では数百万円から1億円を超える賠償が認められた例がある一方、ベンダの業務範囲外として責任が否定された例もあり、契約上の業務範囲と、費用の必要性・相当性の立証が結論を分けています。
主な裁判例
- SQLインジェクション対策の不備(ECサイト):東京地判平成26年1月23日
-
ウェブ受注システムがSQLインジェクション攻撃を受け、顧客のクレジットカード情報が流出した事件です。裁判所は、ベンダには「その当時の技術水準に沿ったセキュリティ対策を施したプログラムを提供することが黙示的に合意されていた」として、債務不履行責任を認めました。
損害は合計3231万9568円と認定されました。ユーザ側の担当者が、クレジットカード情報をデータベースに保持しないほうがよいと認識し、ベンダから改修の提案を受けながら放置していたことから、3割の過失相殺がされ、2262万3697円が認容されています。
認められた損害には、顧客への謝罪関係費用約1864万円(お詫びのQUOカードの代金等約1636万円を含みます)、コールセンター設置等の問い合わせ対応費用約494万円、2社に依頼した事故調査費用約394万円、売上の減少分400万円(民事訴訟法248条による認定)などが含まれています。
- ファイアウォール設定の不備(自治体の教育ネットワーク):前橋地判令和5年2月17日
-
市の教育情報ネットワークに不正アクセスがあり、多数の個人情報が流出した可能性が判明した事件です。ベンダがファイアウォールを不適切な設定のまま引き渡したことについて、債務不履行責任が認められ、1億4298万0444円の支払が命じられました。
認められた損害には、デジタルフォレンジック費用918万円、インシデント対応支援のコンサルティング費用540万円、保護者・教職員宛ての通知文書の郵送料等370万0766円、コールセンターの事務や通知文書の発出事務に従事した職員の時間外勤務手当分等455万8066円、第三者委員会の委員報酬等112万8560円が含まれています。このほか、端末の復旧作業費用、システム再構築費用のうち不正アクセス前の状態に戻すための部分(機能追加・増強部分は除外)、弁護士費用なども認められました。
同判決では、ベンダの反訴請求も一部認められました。ベンダが事故後に市のために行ったモバイルルータの手配とフォレンジック調査について、商法512条に基づく報酬として952万2073円と遅延損害金の支払が、市に命じられています。
その後、控訴審で、ベンダが市に9500万円を支払う内容の和解案について双方が同意する見込みとなったとして、市が令和7年6月に和解議案を市議会に提出したことが公表されています〔前橋市報道資料(令和7年6月10日)〕。同資料では、議案の可決後に裁判上の和解を成立させる予定とされており、本記事では和解の成立そのものは確認していません。
- クレジットカード決済サービスの約款違反:東京地判平成25年3月19日
-
決済代行業者が、加盟店であるクーポン購入サイトの運営事業者に対し、損害賠償を求めた事件です。同サイトから会員のカード情報が流出したことが、決済サービスの約款に定められたセキュリティ措置義務に違反するとされました。
裁判所は、クレジットカード情報という機密性の高い情報を扱うサイトでは、通常のサイトに比べ、費用を要する高度のセキュリティ対策が必要であるとしました。一般的なレンタルサーバ契約を利用していたことをもって、義務を履行したとはいえないと判断しています。
損害として、アクワイアラーから課された違約金と事故調査費用1617万5630円、PCI DSS認定の再取得費用等、約款に基づく弁護士費用を含め、合計1903万0154円が認められました。そのうえで、運営事業者が決済代行業者に対して有していた預り金返還債権174万7539円と相殺した後の、1728万2615円について請求が認容されています。
- 下請の従業員による住民情報の流出:山口地判平成21年6月4日
-
自治体のシステム業務を受注した元請の下請会社の従業員が、住民情報を保存した貸与パソコンを自宅に持ち帰った事件です。データを移した家族のパソコンから、ファイル交換ソフトを介して流出しました。
元請が自治体に支払った賠償金1453万2000円と、元請自身の対応費用(関係機関への訪問費用・謝罪広告費用)の合計1522万9820円が損害とされました。下請会社は、従業員の使用者として責任(民法715条)を負うとされました。
一方、元請も、貸与パソコンで持ち出される住民の個人情報の管理を専ら下請会社に任せていたとして、4割の過失相殺がされ、913万7892円が認容されています。
- 委託先のウイルス感染:東京地判平成21年12月25日
-
委託先が、委託元から禁止されていたにもかかわらず、ファイル交換ソフトがインストールされた私有のパソコンに委託元の情報を保管し、ウイルス感染で個人情報等を流出させた事件です。
本件がなければ不要であった残業費140万円、謝罪費用54万2209円などの合計429万8189円が損害とされました。ただし、流出した情報の多くが、委託元の社員が社内規程に反して委託先に渡していた情報であったことなどから、3割の過失相殺がされ、300万8732円が認容されました。委託元が主張した500万円の無形的損害は、認められていません。
- 元従業員による情報の持ち出し:東京地判令和2年6月19日
-
元従業員が、会社の顧客情報等を外部のメールアドレスに送信した事件です。会社が支出した事故調査費用、従業員の交通費・宿泊費、コールセンター設置費用、謝罪文の費用など、合計1580万9870円が、元従業員の不法行為と相当因果関係のある損害と認められています。
この事件は、会社に保険金1532万1974円を支払った保険会社が、保険代位により元従業員に請求した事案です。判決は、保険会社が請求した1480万9870円(保険金の支払額から従業員の超過勤務手当相当額を控除した額)の全額を認容しました。企業間の紛争ではありませんが、企業が負担した対応費用がどこまで損害になるかを示す例として参考になります。
ベンダの責任が否定された例
ベンダが常に責任を負うわけではありません。次の2件は、いずれもベンダの業務範囲がどこまでかという契約解釈で結論が決まっています。
- 決済モジュールの脆弱性:ECサイトの決済モジュールからクレジットカード情報が流出した事件です。決済モジュールは決済代行会社が提供するもので、請負契約に基づきベンダが開発する対象には含まれていなかったとして、ベンダの責任が否定されました(東京地判令和2年10月13日)。
- OpenSSLの脆弱性(いわゆるHeartbleed):脆弱性が残っていたサイトから情報が流出した事件です。ベンダに委託された業務に、システム全体のセキュリティ対策は含まれていなかったとして、請求が棄却されました(東京地判令和元年12月20日)。
セキュリティ対策を誰がどこまで担うのかを、契約書や仕様書で明確にしておくことの重要性がよくわかります。
損害として認容された例がある項目と、回収のための記録
裁判所が費用を損害と認めるかどうかは、費目の名称ではなく、その支出が漏えいへの対応として必要であったか、金額が相当かによって判断されています。上記の裁判例で問題になった損害項目を整理すると、表3のとおりです。いずれも掲載した事案で認容(または否定)されたというものであり、同じ費目であれば当然に回収できるという意味ではありません。
| 損害項目 | 扱い | 裁判例 |
|---|---|---|
| フォレンジック等の事故調査費用 | 認容された例あり | 東京地判平成19年12月28日、東京地判平成26年1月23日、前橋地判令和5年2月17日 |
| コールセンター・問い合わせ対応費用、通知文書の発送費用 | 認容された例あり | 東京地判平成26年1月23日、前橋地判令和5年2月17日、東京地判令和2年6月19日 |
| お詫びの商品券・謝罪費用・謝罪広告費用 | 認容された例あり | 東京地判平成26年1月23日、山口地判平成21年6月4日、東京地判平成21年12月25日 |
| 本人や自治体に支払った賠償金 | 認容された例あり | 山口地判平成21年6月4日 |
| カード会社等から課された違約金 | 認容された例あり | 東京地判平成25年3月19日 |
| 売上の減少(逸失利益) | 判断が分かれる | 東京地判平成26年1月23日は民事訴訟法248条により400万円の限度で認容 |
| 社内の人件費・残業代 | 判断が分かれる | 東京地判平成19年12月28日は担当者の人件費を否定。東京地判平成21年12月25日は本件がなければ不要だった残業費を認容。前橋地判令和5年2月17日は職員の時間外勤務手当分等を認容 |
| 再発防止のための機能追加・システム強化 | 否定された例あり | 前橋地判令和5年2月17日は原状回復部分を超える部分を否定 |
| 信用毀損による事業閉鎖 | 否定された例あり | 東京地判平成21年10月29日は会員の退会増加やサイト閉鎖との相当因果関係を否定 |
| 無形的損害(信用毀損) | 否定された例あり | 東京地判平成21年12月25日は否定 |
たとえば東京地判平成19年12月28日は、流出状況の調査について、信用回復と発注者の判断のために必要不可欠であったとして、調査費用を認めました。一方、担当者の人件費は、自ら負担すべきものとしています。前橋地判令和5年2月17日は、システム再構築費用のうち、事故前の状態に戻すための部分だけを認めました。
事故対応の段階から、原因究明と再発防止、記録の保存で挙げた記録を残しておくことが、後の請求の成否を左右します。
営業秘密等の持ち出し・流出
営業情報・技術情報などの企業情報が漏えいした場合、問題になるのは財産的な損害です。営業秘密として不正競争防止法の保護を受けるには、平時から秘密として管理していることが前提になり、損害額の立証が最大の壁になります。
個人情報の場合との違い
営業情報・技術情報・開発資料などの企業情報が漏えいした場合、問題になるのは慰謝料ではなく、財産的な損害です。具体的には、調査費用、対応費用、売上の減少、競合他社による利用で失った利益などです。
この類型では、契約(秘密保持契約・業務委託契約の秘密保持条項)に基づく債務不履行責任と、不正競争防止法に基づく請求が主な手段になります。
営業秘密侵害として同法の保護を受けるには、対象情報が、秘密管理性・有用性・非公知性を満たす「営業秘密」でなければなりません(同法2条6項)。秘密としての管理が不十分であれば、営業秘密としての保護は受けられません。 平時からの管理が結論を左右します。顧客名簿のように、個人情報であると同時に営業秘密にもなり得る情報もあります。
主な裁判例
- 開発情報の流出と調査費用:東京地判平成19年12月28日
-
発注者から受託したシステム開発業務の一部を再委託された会社の従業員が、業務に係る情報データを自宅に持ち帰った事件です。ファイル交換ソフトがインストールされた個人のパソコンで作業したため、ウイルス感染によって機能設計書等の情報が流出しました。元請が再委託先に対し、秘密保持義務違反の債務不履行責任を追及しました。
裁判所は、流出状況の調査(ファイル交換ネットワーク上の監視サービス)について、失われた信用の回復と、発注者が削除要請の要否を判断するために必要不可欠であったとして、その業務委託料525万円を損害と認めました。他方、対応に当たった自社担当者の人件費150万円は、自ら負担すべきものとして認めませんでした。
- 元従業員による営業秘密の持ち出し:大阪地判令和2年10月1日
-
家電量販店の元幹部社員が、同業他社へ転職する際に、住宅リフォーム事業などに関する営業秘密を持ち出し、転職先に開示した事案です。営業秘密の使用差止めと損害賠償請求が認められたと紹介されています〔経済産業省「不正競争防止法テキスト」p.22〕。
同社の適時開示によれば、大阪地裁は、転職先と元従業員に対し、営業秘密の一部の使用・開示の差止めと削除、及び1815万円の支払を命じました〔株式会社エディオン適時開示(2020年10月1日)〕。
- 技術情報の海外流出と巨額の和解
-
技術情報の流出では、請求額も和解額も桁違いになることがあります。製鉄プロセスに関する技術情報が元従業員を通じて海外の競合企業に漏えいした事案では約1000億円、NAND型フラッシュメモリに関する情報が業務提携先の元従業員を通じて漏えいした事案では約1100億円の損害賠償が請求されたと紹介されています〔経済産業省「秘密情報の保護ハンドブック」p.38〕。
前者は2015年9月に、300億円の和解金の支払等を内容とする和解で終結しています〔新日鐵住金株式会社適時開示「株式會社ポスコ等との訴訟における和解について」(2015年9月30日)〕。後者は2014年12月に、2億7800万米ドルの和解金の支払を内容とする和解で終結しています〔株式会社東芝適時開示(2014年12月19日)〕。これらは和解による金額であり、裁判所が損害額を認定したものではありません。
この類型のポイント
企業情報の漏えいでは、損害額の立証が最大の壁になります。不正競争防止法には損害額の推定規定(同法5条)がありますが、営業秘密侵害として請求する場合には、そもそも「営業秘密」と認められなければ使えません。
契約責任で請求する場合も、どの費用が漏えいと相当因果関係のある損害かが、個別に争われます。企業間の主な裁判例は、この点を考えるうえで参考になります。
損害賠償請求の論点(請求する側・反論する側)
損害賠償請求では、「誰に、どの根拠で請求するか」「過失をどう立証するか」「損害の範囲」「過失相殺」「責任制限条項」「違約金条項」「請求の期限」が主な論点になります。ここでは、漏えいされた側(本人、委託元、ユーザ企業、営業秘密の保有者)が請求する際の論点と、漏えいした側が反論する際のポイントを整理します。
誰に、どの根拠で請求するか
請求の相手方と根拠は、関係によって異なります。
- 契約関係がある相手(サービス提供事業者、委託先、開発ベンダ)には、債務不履行責任(民法415条)を追及できます。
- 契約関係のない相手(委託元から見た再委託先、本人から見た委託先)には、不法行為責任(民法709条)を追及します。通信教育事業者の事件で、顧客である本人が、契約関係のない委託先に不法行為責任を追及し、これが認められたのはその例です(東京高判令和2年3月25日)。
- 漏えいした従業員の使用者には、使用者責任(民法715条)を追及できます。ただし、従業員が就業場所以外で、私物の電話を使って業務時間外に行った行為については、事業の執行についてされた行為とはいえないとして、使用者責任が否定された例があります(東京地判平成21年5月13日)。また、委託元と委託先の間では、個人情報保護法上の委託先の監督と使用者責任における指揮監督は異なるとして、委託元の使用者責任が否定された例があります(東京高判令和元年6月27日(平成29年(ネ)第1296号))。
- 営業秘密であれば、不正競争防止法に基づく差止請求(同法3条)と損害賠償請求(同法4条、損害額の推定は同法5条)が可能です。
過失(注意義務違反)をどう立証するか
注意義務の水準は、事故当時の技術水準、取り扱う情報の機密性、業界のガイドラインなどを踏まえて判断されています。個人情報の漏えいでは、通則編ガイドライン別添が示す安全管理措置や、委託先の監督に関する記載が、どのような対策をとるべきだったかを主張する手がかりになります。
裁判例からは、次のような考え方が読み取れます。
- クレジットカード情報のように機密性の高い情報を扱う場合は、通常のサイトよりも高度のセキュリティ対策が求められます(東京地判平成25年3月19日)。
- 攻撃手法について各所から注意喚起がされていれば、個別の侵入態様まで予見できなかったとしても、予見可能性は否定されません(東京地判平成26年1月23日)。
- ガイドラインに明記されていない対策でも、リスクを予見でき、回避措置をとることができたのであれば、注意義務違反が認められることがあります(東京高判令和2年3月25日)。
委託元の監督義務違反を主張する場合は、委託元がどのような監督をすべきであり、それをしていれば漏えいを防げたことを、具体的に示す必要があります。
横浜地判平成29年2月16日は、具体的な事実の立証がないとして、委託元の過失を否定しました。しかし、その控訴審である東京高判令和元年6月27日(平成29年(ネ)第1296号)は、委託元の過失を認めています。委託元が委託先にセキュリティソフトの設定状況の報告を求めていれば、書き出し制御の不備を知り得たという、具体的な監督の内容と結果回避可能性を認定したためです。
また、第一審は、個人情報保護法に基づく勧告を受けたことだけでは、民法上の過失を認めるには足りないとしました。控訴審は、自らの判断で過失を認めたうえで、勧告でも委託先に対する監視の不備が指摘されていたことに言及しています。行政上の勧告は、それ自体で過失を決めるものではないものの、過失を基礎付ける事実を探す手がかりにはなるといえます。
漏えい事故の内部資料は、相手方の手元にあることが多いものです。調査報告書、監督官庁への報告内容、公表資料などを、早期に収集することが重要です。
損害の範囲
本人の場合、請求の中心は慰謝料と弁護士費用です。クレジットカードの再発行に伴う手数料などの実損害が生じていれば、その賠償も問題になります。
企業の場合は、損害として認容された項目で整理したとおりです。調査費用、対応費用、お詫び費用、本人への賠償金などが認容された例がある一方、売上減少、人件費、システム強化費用、信用毀損は、判断が分かれ、または否定された例があります。売上減少のように損害額の立証が極めて困難な項目は、民事訴訟法248条により相当な損害額が認定されることがあります(東京地判平成26年1月23日)。
過失相殺
本人が被害者の場合、本人が漏えいに関与していることは通常考えにくいため、過失相殺で賠償額が減ることは、あまり想定されません。
これに対し、企業間では、委託元側の落ち度を理由に、3割から4割の過失相殺がされた例があります。東京地判平成26年1月23日は3割、東京地判平成21年12月25日は3割、山口地判平成21年6月4日は4割です。
他方、前橋地判令和5年2月17日は、バックドアが仕掛けられた経緯や原因を具体的に認定する証拠がないとして、委託元の過失を認めていません。委託元として請求する場合は、自社の管理体制や、ベンダからの提案・注意喚起への対応状況を、事前に点検しておく必要があります。
責任制限条項による制限
賠償額の上限を定める条項があっても、故意または重過失がある場合には適用されないとした裁判例があります。消費者向けの利用規約では、消費者契約法により、責任の全部免除や、軽過失に限る旨を明らかにしない一部免除は無効となります。
事業者間の契約
システム開発契約や保守契約には、「損害賠償の額は個別契約の契約金額を上限とする」「直接かつ通常の損害に限る」といった責任制限条項が置かれるのが一般的です。
裁判例には、故意または重過失がある場合には、こうした条項は適用されないと解したものがあります。最高裁は、ホテルの宿泊約款における責任限度額の特則について、ホテル側に故意または重大な過失がある場合には適用されないと判断しました(最判平成15年2月28日)。その場合にまで損害賠償義務の範囲が制限されるとすることは、「著しく衡平を害するものであって,当事者の通常の意思に合致しない」からです。
情報漏えいの事案でも、賠償額の上限を定める条項について、同様の判断をした裁判例があります。
- 東京地判平成26年1月23日:損害賠償額を個別契約の契約金額の範囲内に制限する条項について、一定の合理性を認めつつも、ベンダに故意または重過失がある場合には適用されないとしました。判決は重過失を「その結果についての予見が可能かつ容易であり,その結果の回避も可能かつ容易であるといった故意に準ずる場合」と表現しています。
- 前橋地判令和5年2月17日:同判決を参照して、契約金額を上限とする条項は故意または重過失がある場合には適用されないとしました。
東京地判平成26年1月23日が重過失を認めた理由は、次のとおりです。
- ベンダはプログラムに関する専門的知見を活用した事業を展開しており、注意義務の程度は比較的高度であること
- 経済産業省やIPAがSQLインジェクション対策をするよう注意喚起しており、結果の予見が容易であったこと
- バインド機構の使用またはエスケープ処理で結果を回避でき、それに多大な労力や費用がかかることをうかがわせる証拠もなく、結果の回避も容易であったこと
前橋地判令和5年2月17日は、提案依頼書・提案書・要件定義書・設計書で外部からのアクセス制限を複数回確認していたにもかかわらず、不適切な設定のまま引き渡したことを、「単純かつ明白なミス」としました。ベンダが情報セキュリティについて高度な専門的知見を有していることも併せ考えて、重過失があるとしています。
ここで注意すべきなのは、対策の不備があれば当然に重過失になるわけではないことです。東京地判平成26年1月23日と前橋地判令和5年2月17日で重過失が認められたのは、個別の事情が認定されたためです。具体的には、行政機関等の注意喚起で対策の必要性が広く知られていたこと、仕様として繰り返し確認されていたこと、専門業者としての知見、結果回避が容易であったことです。また、いずれも賠償額の上限を定める条項についての判断であり、条項の文言や趣旨、契約の経緯が異なれば、結論も異なり得ます。
請求する側から見ると、責任制限条項があっても、重過失を基礎付ける具体的な事実を主張立証できれば、上限を超える賠償を求める余地があります。反論する側から見ると、自社の対応が当時の水準に照らして著しく不注意なものではなかったことを、具体的な事実で示すことが重要になります。
消費者向けの利用規約
事業者が消費者向けサービスの利用規約で漏えい時の責任を免除・制限していても、その規約が消費者契約(消費者と事業者との間で締結される契約)の内容となる場合は、消費者契約法による制限を受けます。漏えいした個人情報の本人は通常個人であるため、多くの場合この規制が及ぶと考えておくべきでしょう。
ただし、消費者契約法が問題になるのは、本人とその事業者との間に消費者契約がある場合です。本人が個人事業主として事業のために契約している場合や、本人と契約関係のない委託先に不法行為責任を追及する場合は、同法の当てはめ方が異なります。
消費者契約法8条1項は、次の条項を無効としています。
- 事業者の債務不履行による損害賠償責任の全部を免除する条項(1号)
- 事業者の故意または重大な過失による債務不履行の損害賠償責任の一部を免除する条項(2号)
- 事業者の債務の履行に際してされた不法行為による損害賠償責任の全部を免除する条項(3号)
- 上記の不法行為が故意または重大な過失による場合に、その責任の一部を免除する条項(4号)
さらに、令和5年6月1日施行の改正により、損害賠償責任の一部を免除する条項であって、軽過失の場合にのみ適用されることを明らかにしていないものは、無効とされました(同法8条3項)。この規定は、令和4年法律第59号による改正で設けられたものです〔消費者庁「令和4年改正消費者契約法」解説ページ(参考文献参照)〕。
消費者庁の逐条解説は、この規定で無効となる条項の例として、「法律上許される限り、賠償限度額を〇万円とする。」という条項を挙げています〔消費者庁「消費者契約法 逐条解説」(令和5年9月)第8条〔事例8-19〕〕。「法律上許される限り」といった留保文言(いわゆるサルベージ条項)では、その条項が軽過失の場合にのみ適用されることが、消費者にとって明らかにならないためです。
たとえば「当社は情報漏えいについて一切責任を負いません」という規約は、消費者契約との関係では、まず効力を持たないと考えておくべきでしょう。
軽過失の場合に限って賠償額の上限を定めることは可能です。ただし、軽過失に限る旨を明記したとしても、常に有効となるわけではありません。消費者の利益を一方的に害する条項は、消費者契約法10条により無効となる可能性があり、上限額の水準や対象とする損害の範囲によっては、なお検討が必要です。
また、利用規約が民法上の定型約款に当たる場合は、民法548条の2第2項も問題になります。相手方の権利を制限し、または義務を加重する条項であって、定型取引の態様と実情、取引上の社会通念に照らして信義則に反して相手方の利益を一方的に害すると認められるものは、合意をしなかったものとみなされます。この規律は、事業者間の取引でも問題になり得ます。
違約金条項
秘密保持契約などでは、「漏えいした個人情報1件当たり10万円を支払う」といった違約金を定めることがあります。違約金条項は損害の立証負担を軽くする有効な手段ですが、「漏えい」「情報事故」の定義が曖昧だと、発動要件を満たさないと判断されるリスクがあります。
インターネット回線の勧誘業務の受託者が、顧客の申込書類を撮影していたこと等を理由に、委託者が請求した事件があります。請求額は、誓約書に基づく違約金240万円(24件×10万円)と、覚書に基づく損害賠償300万円です。
裁判所は、情報が漏洩するとは、その情報が第三者に正当な理由なく伝達されることを意味するとしました。そのうえで、自己の手控えとしての撮影や、別件訴訟での証拠提出は漏洩に当たらないとして、請求を棄却しました(東京地判令和4年2月21日)。
定義規定を置き、どのような事態で違約金が発生するのかを、具体的に定めておくことが重要です。
漏えいした側が反論する際のポイント
漏えいした側が訴訟で反論するときに重要になるのは、次の5点です。
- 予見可能性:事故当時、その攻撃手法やリスクが知られていたかが問われます。予見可能性を否定した札幌高判平成17年11月11日と、肯定した東京高判令和2年3月25日、東京地判平成26年1月23日が対比されます。
- 契約上の業務範囲:セキュリティ対策が自社の業務に含まれていたかが問われます(東京地判令和2年10月13日、東京地判令和元年12月20日)。
- 相手方の過失:委託元が情報の管理やベンダからの改善提案を放置していれば、過失相殺の対象になり得ます(東京地判平成26年1月23日、東京地判平成21年12月25日、山口地判平成21年6月4日)。
- 損害との因果関係と必要性:売上減少や事業閉鎖が本当に漏えいによるものか、請求された費用が事故対応として必要かつ相当なものかが問われます(東京地判平成21年10月29日、前橋地判令和5年2月17日)。
- 責任制限条項:ただし、責任制限条項による制限で述べたとおり、重過失が認定されれば、賠償額の上限を定める条項の適用が否定された裁判例があります。
請求の期限(時効)
請求の期限は、請求の根拠によって異なります。
- 不法行為:被害者が損害と加害者を知った時から3年間、または不法行為の時から20年間行使しないときに、時効で消滅します(民法724条)。
- 債務不履行:権利を行使できることを知った時から5年間、または権利を行使できる時から10年間で、時効にかかります(民法166条1項)。
- 営業秘密の不正使用に対する差止請求権:侵害の事実と行為者を知った時から3年、行為の開始の時から20年で消滅します(不正競争防止法15条)。差止請求権が消滅した後の使用行為によって生じた損害については、同法4条ただし書により、同法に基づく損害賠償を請求できません〔経済産業省「逐条解説 不正競争防止法」(令和6年4月施行版)第4条・第15条の解説〕。
本記事で紹介した事件の多くは、平成29年改正民法の施行前の事案です。古い事故について時効を検討する場合は、改正前の規定と経過措置の適用にも注意が必要です。
裁判例で認められた金額と、その判断要素
本記事で取り上げた裁判例では、本人の慰謝料は民間事業者の基本情報で1人当たり数千円程度、企業間の請求では数百万円から1億円超が判決で認められています。ただし、これらは一般的な算定基準ではありません。
金額を読むときは、次の3点に注意してください。
- 掲載した裁判例の範囲での整理であり、一般的な算定基準ではありません。事案ごとに、情報の性質、責任主体、拡散の範囲、二次被害、事故後の対応などが異なります。
- 同じ通信教育事業者の事故について、複数の訴訟の判決を掲載しています。これらは独立した複数の事故のデータではなく、同一の事故について、裁判所ごとの判断が分かれたものです。
- 請求額、判決の認容額、和解額は、性質の異なる数字です。以下では区別して記載しています。
本人に認められた慰謝料(個人情報)
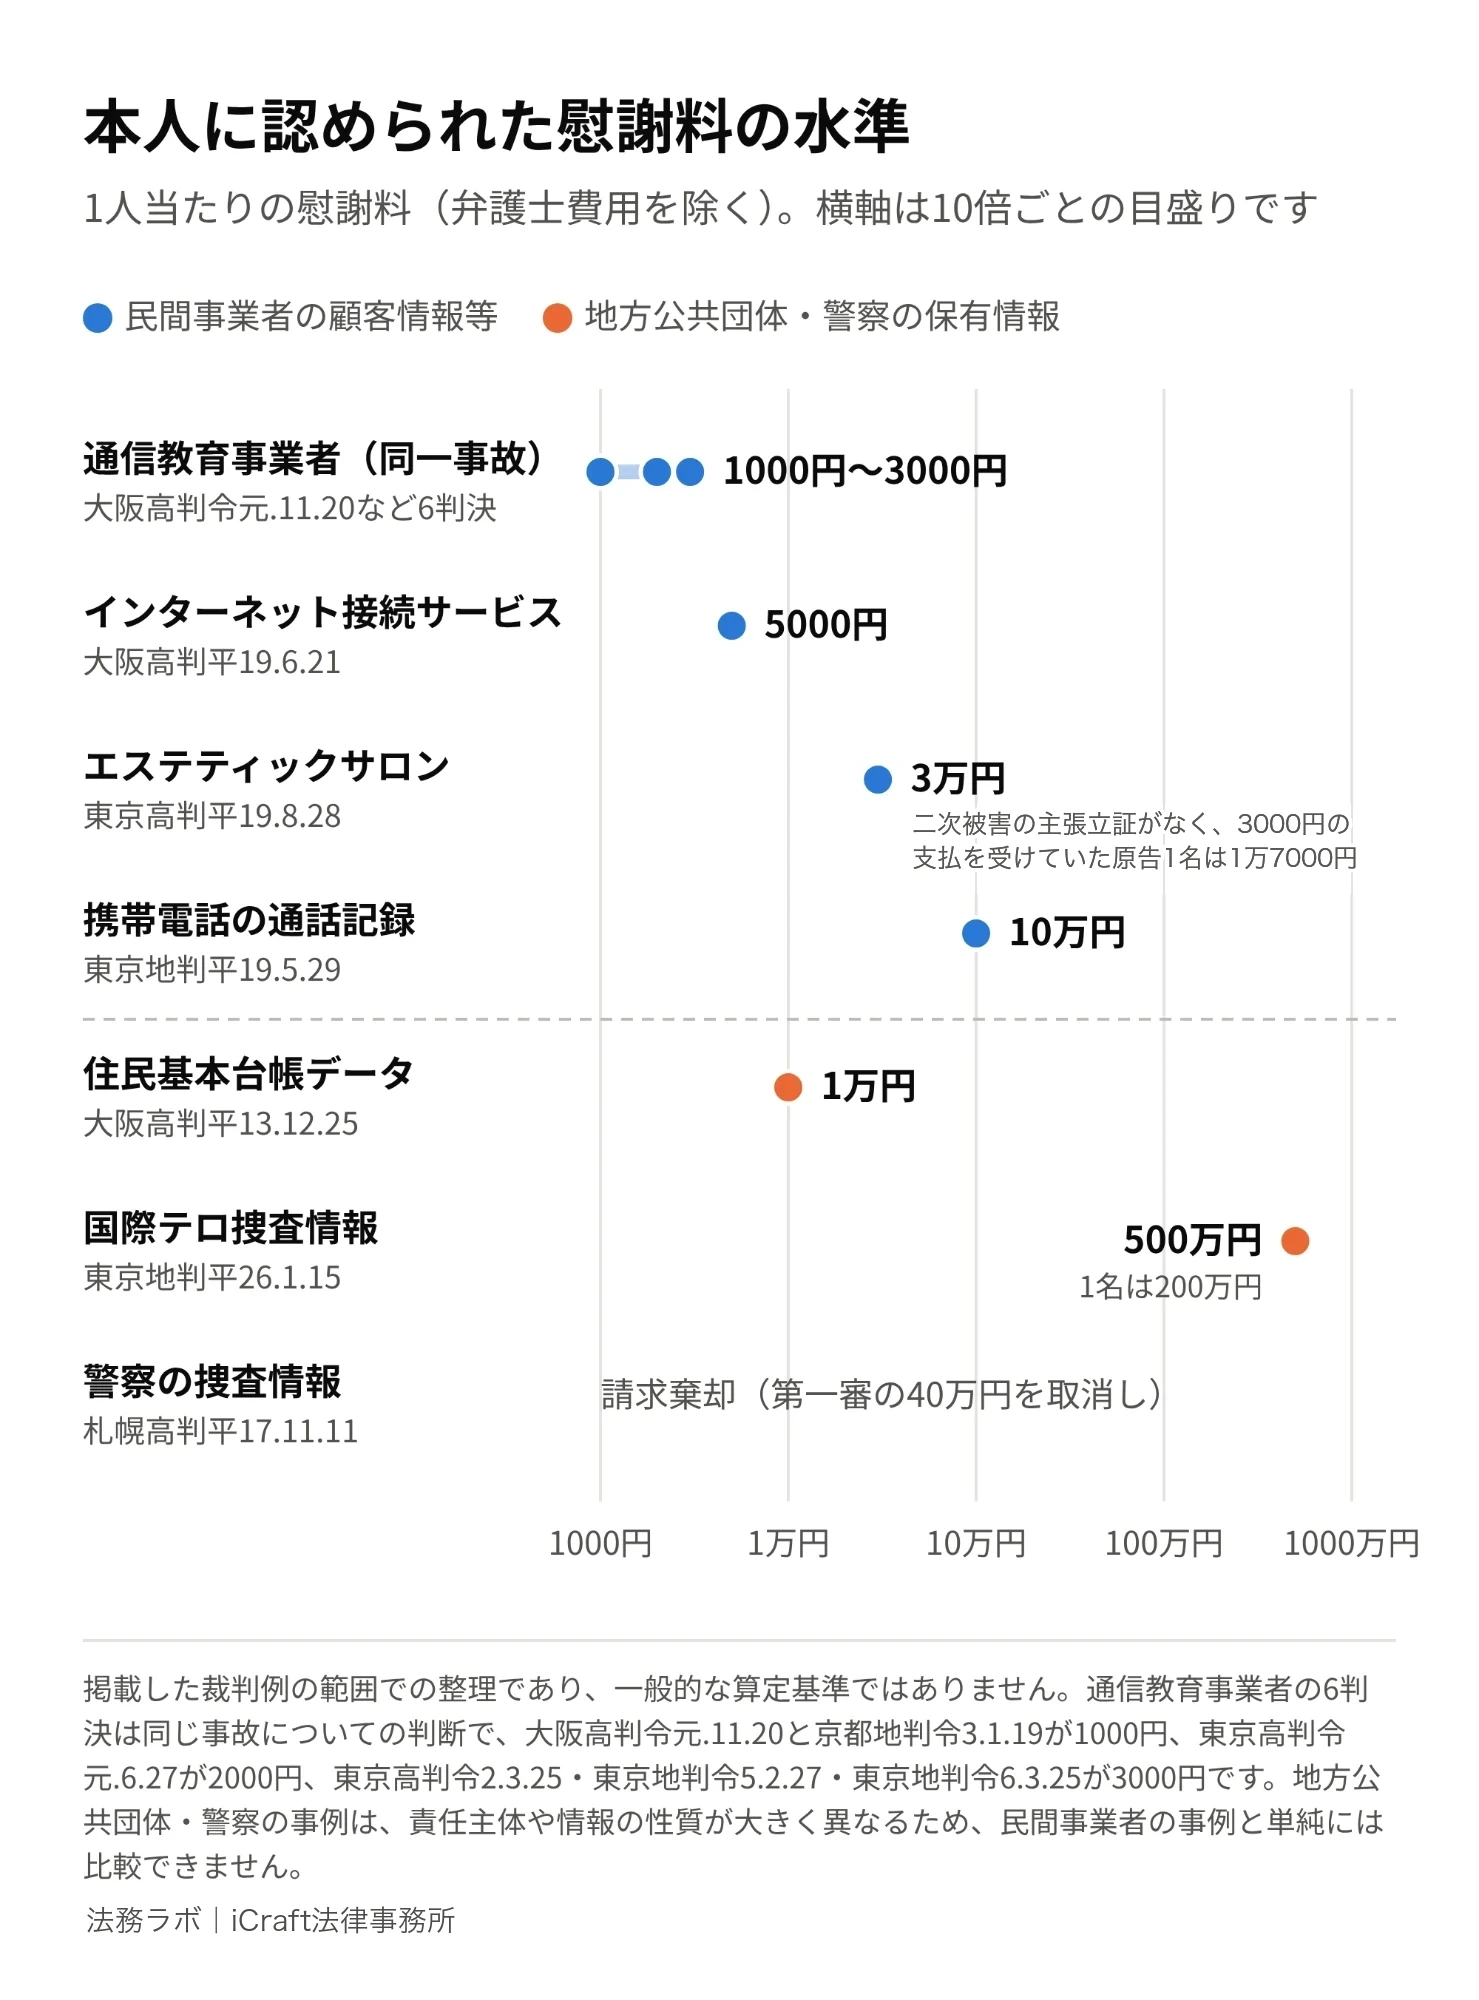
民間事業者の顧客情報等
金額は、いずれも1人当たりの額です。
| 裁判例 | 漏えいした情報・原因 | 慰謝料 | 弁護士費用 |
|---|---|---|---|
| 大阪高判令和元年11月20日(通信教育事業者) | 子の氏名・生年月日・住所・電話番号と保護者名。再委託先従業員による持ち出しと名簿業者への売却 | 1000円 | なし |
| 東京高判令和元年6月27日判時2440号39頁(同) | 同上 | 2000円 | なし |
| 東京高判令和2年3月25日(同) | 同上 | 3000円 | 300円 |
| 東京地判令和5年2月27日(同) | 同上 | 3000円 | 300円 |
| 東京地判令和6年3月25日(同) | 同上 | 3000円 | 300円 |
| 京都地判令和3年1月19日(同) | 同上 | 1000円(ほかに漏えい項目の確認等のための郵送料1690円を損害と認定) | なし |
| 大阪高判平成19年6月21日 | 氏名・住所・電話番号・メールアドレス等。業務委託先から派遣されていた元保守担当者らの不正アクセス | 5000円(500円の一部弁済を控除) | 1000円 |
| 東京高判平成19年8月28日 | 氏名・住所等と、エステの関心コース名・アンケート回答。サーバ移設時の設定ミスによるネット上への公開と拡散 | 3万円(二次被害の主張立証がなく、3000円の支払を受けていた原告は1万7000円) | 5000円 |
| 東京地判平成19年5月29日 | 携帯電話の通話記録。通信事業者に派遣されていたグループ会社の従業員による、第三者の依頼を受けた不正アクセス | 10万円 | 認容なし |
同一事故の判決の中には、慰謝料を発生させるほどの精神的苦痛を否定した第一審判決もあります。東京地判平成30年6月20日は、最判平成29年10月23日の後に言い渡されたものですが、請求を棄却しました。しかし、その控訴審である東京高判令和元年6月27日判時2440号39頁は、慰謝料2000円を認めています。表4のうち通信教育事業者の同一事故に関する判決は、いずれも1人当たり1000円から3000円の慰謝料を認めています。
地方公共団体・警察の保有情報(特殊な事例)
次の事例は、責任主体が地方公共団体や警察であり、情報の性質や流出の経緯も、民間事業者の顧客情報とは大きく異なります。民間事業者の事故の金額と、単純に比較することはできません。
| 裁判例 | 漏えいした情報・原因 | 慰謝料 | 弁護士費用 |
|---|---|---|---|
| 大阪高判平成13年12月25日 | 住民基本台帳データ(住所・氏名・生年月日・世帯情報)。再々委託先従業員による名簿業者等への売却と、ネット上での販売勧誘 | 1人当たり1万円 | 5000円 |
| 札幌高判平成17年11月11日 | 捜査情報。警察官の私有パソコンからのウイルスによる流出 | 第一審の40万円の認容を取り消し、請求棄却 | — |
| 東京地判平成26年1月15日(控訴審・東京高判平成27年4月14日で維持) | 国籍・旅券番号等の入国在留関係、信仰に関する情報、前科、「容疑」としての記載等。警察職員が外部記録媒体で持ち出したと認定され、ファイル交換ソフトでインターネット上に掲出(20を超える国と地域の1万台以上のパソコンにダウンロード) | 1人当たり500万円(1名は200万円) | 50万円(1名は20万円) |
国際テロ捜査情報の流出事件(東京地判平成26年1月15日)では、プライバシーの侵害と名誉毀損の程度は甚大であるとされました。理由として、次の事情が挙げられています。
- 流出した情報に、原告らの信仰内容にわたる情報や前科に関する情報という、他人への開示を最も欲しない情報が含まれていたこと
- 「容疑」という項目の下の記載から、第三者が見れば、原告らがテロリストもしくはその支援者であるか、少なくとも警察からその疑いをかけられているとの印象を抱くことは避け難いこと
- インターネット上に流出して全世界に広がる可能性があり、完全な削除が困難であること
また、被告東京都が、本件データを警視庁の保有情報であると一貫して認めておらず、そのことが原告らが訴訟提起を余儀なくされた一因となっていることも、慰謝料の算定に当たって加味すべき事情とされています。
弁護士費用について
弁護士費用として認容された額は、掲載例では、慰謝料の1割(300円、50万円)から5割(宇治市の事件の5000円)まで幅があります。これは裁判所が事案ごとに相当因果関係のある額として認定したものであり、実際に弁護士に支払う費用とは別のものです。
企業が被った損害の賠償
| 裁判例 | 対象・原因 | 判決の認容額 | ポイント |
|---|---|---|---|
| 前橋地判令和5年2月17日 | 教育ネットワークの個人情報。ファイアウォールの設定不備 | 1億4298万円(本訴) | 重過失を認定し、契約金額を上限とする条項を不適用。反訴で市に952万円の支払も命じられた。控訴審で9500万円の和解案につき議会に議案が提出(令和7年6月) |
| 東京地判平成26年1月23日 | ECサイトのカード情報。SQLインジェクション対策の不備 | 2262万円 | 3割の過失相殺。重過失を認定し、契約金額を上限とする条項を不適用 |
| 東京地判平成25年3月19日 | クーポンサイトのカード情報。セキュリティ対策の不備 | 1728万円(損害認定額1903万円から預り金174万円を相殺した後の額) | 過失相殺なし |
| 東京地判令和2年6月19日 | 顧客情報等。元従業員による持ち出し | 1480万円(請求額の全額。損害額は1580万円と認定) | 保険会社が保険代位により請求した事案。過失相殺なし |
| 山口地判平成21年6月4日 | 住民情報。下請従業員のファイル交換ソフト | 913万円 | 4割の過失相殺 |
| 東京地判平成19年12月28日 | 開発情報。再委託先従業員のファイル交換ソフト | 525万円 | 人件費は否定 |
| 東京地判平成21年12月25日 | 雑誌読者情報等。委託先のウイルス感染 | 300万円 | 3割の過失相殺 |
| 東京地判令和2年10月13日、東京地判令和元年12月20日 | いずれもカード情報。決済モジュールやOpenSSLの脆弱性 | 請求棄却 | 業務範囲外としてベンダの責任を否定 |
営業秘密
| 事案 | 対象 | 金額 |
|---|---|---|
| 大阪地判令和2年10月1日 | 住宅リフォーム事業等の営業秘密(元幹部社員の転職に伴う持ち出し) | 判決の認容額1815万円。差止めと削除も認容 |
| 製鉄技術の海外流出 | 製鉄プロセス・設備の設計図等 | 請求額約1000億円。300億円の支払等を内容とする和解で終結 |
| 半導体技術の海外流出 | NAND型フラッシュメモリの仕様・検査方法 | 請求額約1100億円。2億7800万米ドルの和解金の支払を内容とする和解で終結 |
金額の差を生んでいるもの
本人の慰謝料について、掲載した民間事業者の事例では、基本情報の漏えいは1人当たり数千円の水準にとどまっています。エステティックサービスへの関心を示す情報(関心のあるコース名やアンケートの回答)を含み、ネット上に拡散し、二次被害が生じた事例では、3万円とされています。
ただし、金額の差は、情報の種類だけで決まっているわけではありません。拡散の範囲、二次被害の有無、事故後の対応、責任主体の性格などが、複合的に考慮されています。行政機関や警察が保有する機微情報の事例は、その特殊性を踏まえて別に見る必要があります。
企業間の請求では、事故調査、顧客対応・お詫び、システムの復旧・再構築、カード会社等から課された違約金など、多様な費用が損害として問題になっています。また、ベンダの責任の有無と範囲は、対策の不備の程度と並んで、契約上の業務範囲、相手方の落ち度、責任制限条項の内容によって大きく変わっています。
営業秘密について、判決で認容された例は、掲載例では1件にとどまります。桁違いの金額は、請求額や和解額です。営業秘密の価値が大きいほど請求額も大きくなり得ますが、判決で認められる金額は、損害額の立証に大きく左右されます。
予防のためのチェックリスト
裁判例とガイドラインから逆算すると、予防の要点は「委託先の監督の記録」「セキュリティ対策の範囲の明確化」「利用規約の見直し」「漏えい時の対応体制の整備」の4つです。立場ごとに、次の項目を確認してください。
委託元(ユーザ企業)として
- 委託先の選定時に、委託する業務内容に沿って、委託先の安全管理措置がガイドライン別添の各項目に沿って確実に実施されることを事前に確認する(ガイドライン上「しなければならない」とされる措置)。確認した内容は、監督を行ったことを後から示せるよう記録に残す
- 委託契約に、安全管理措置の内容、再委託の条件(事前報告・承認)、事故時の通知期限、調査協力義務、監査権限を定める
- セキュリティ対策の範囲(アプリケーション、ミドルウェア、サーバ、ネットワーク)と担当者を、契約書・仕様書で明確にする
- 委託先の重要なセキュリティ設定(外部媒体への書き出し制御、アクセス制限等)について報告を求め、確認した記録を残す
- ベンダからの脆弱性の指摘や改修提案を放置しない(放置すると過失相殺の対象になり得る)
- 秘密保持契約では「秘密情報」「漏えい」の定義を明確にし、違約金を定める場合は発動要件を具体的に書く
- 営業秘密は、秘密である旨の表示、アクセス制限など、秘密管理性を満たす管理を行う
委託先・ベンダとして
- 受託時点の技術水準に沿ったセキュリティ対策を実装し、既知の攻撃手法への対策を確認する
- 契約外の業務を事実上引き受ける場合は、範囲を書面で明確にする
- 退職者のアカウント削除、パスワード変更、外部媒体への書き出し制御、ログの保存を徹底する
- 責任制限条項があっても、重過失が認定されれば上限が適用されない可能性があることを前提に、サイバー保険等で備える
消費者向けサービスの事業者として
- 利用規約の免責条項が消費者契約法8条・10条に反していないか(全部免除、故意・重過失の一部免除、軽過失に限る旨の明記の有無、上限額の水準)を見直す
- 漏えい時の報告・通知・公表・問い合わせ対応の手順を、あらかじめ定めておく
個人情報を取り扱うすべての事業者として
- 漏えい等事案に対応する体制(責任者への報告連絡体制、報告フォームの入力担当、本人への通知文案、問合せ窓口)を平時に整備する
- 速報(概ね3〜5日以内)、確報(30日以内、不正目的の事案は60日以内)の期限を前提に、社内の判断フローを決めておく
- 入力ページの改ざんなど、データベースに届く前の個人情報の流出も報告対象となり得ることを前提に、ウェブサイトの監視体制を整える
- 保存する個人データ、特にクレジットカード情報等は、そもそも保持しない設計とするか、高度な暗号化と鍵管理を行う
- 事故対応の費用について、支出の目的・期間・見積と請求・事故前の状態への復旧か機能強化かの区別を記録する
よくある質問
- 情報漏えいで本人に認められる慰謝料の相場はいくらですか?
-
一律の相場はありません。本記事で取り上げた民間事業者の裁判例では、氏名・住所等の基本情報の漏えいで、1人当たり1000円から5000円程度が多く見られます。
関心のあるコース名などの情報を含み、ネット上に拡散して二次被害が生じた事例では3万円、携帯電話の通話記録の事例では10万円とされています(いずれも判決の認容額)。詳しくは本人に認められた慰謝料をご覧ください。
- 氏名や住所が漏れただけでも、損害賠償を請求できますか?
-
請求できる可能性があります。最高裁は、氏名・住所・電話番号等の漏えいについて、プライバシーに係る情報として法的保護の対象となり、漏えいによってプライバシーが侵害されたといえると判断しています(最判平成29年10月23日)。
ただし、認められる金額は、情報の性質、拡散の範囲、二次被害、事故後の対応などによって異なります。
- 委託先が個人情報を漏らした場合、委託元も責任を負いますか?
-
委託元は、委託していたというだけで責任を免れるわけではありません。委託元自身が、安全管理措置義務と委託先の監督義務を負っているからです(個人情報保護法23条・25条)。
委託元が賠償責任を負うかどうかは、委託先に対する具体的な監督の状況によって判断されます。委託元の過失を認めた例(東京高判令和元年6月27日)と、委託元の責任を否定した例があります。詳しくは委託元の責任をご覧ください。
- 個人情報が漏えいしたら、いつまでに個人情報保護委員会に報告する必要がありますか?
-
報告対象事態に当たる場合、速報は事態を知った後速やかに(概ね3〜5日以内)、確報は事態を知った日から30日以内に行います。不正目的の事態では、確報は60日以内です(通則編ガイドライン3-5-3-3、3-5-3-4)。
期限は、知った日を1日目とし、土日・祝日も含めて数えます。詳しくは個人情報保護委員会への報告をご覧ください。
- システム開発契約の責任制限条項があれば、ベンダの賠償額は契約金額までに限られますか?
-
限られない場合があります。賠償額の上限を定める条項について、ベンダに故意または重過失がある場合には適用されないとした裁判例があります(東京地判平成26年1月23日、前橋地判令和5年2月17日)。
ただし、対策の不備があれば当然に重過失になるわけではなく、注意喚起の状況、仕様での確認、結果回避の容易さなどの個別の事情によって判断されています。詳しくは責任制限条項による制限をご覧ください。
まとめ
情報漏えいの裁判例とガイドラインからは、次のことが読み取れます。
- 個人情報の漏えいでは、氏名・住所等の基本情報であっても、プライバシーとして法的保護の対象となるとした最高裁判決があります(最判平成29年10月23日)。掲載した民間事業者の事例では、基本情報の漏えいで1人当たり数千円程度の慰謝料が認められており、機微情報を含み、拡散や二次被害が生じた事例では、金額はより高くなっています。
- 委託先で起きた漏えいでも、委託元は、委託したという事実だけで責任を免れるわけではありません。委託先に対する具体的な監督の状況によって、使用者責任や自らの監督義務違反を理由に責任を問われ得ます。
- 一定の漏えい等が生じた場合の個人情報保護委員会への報告と本人への通知は法的義務であり、期限が定められています。
- 企業間では、事故調査、顧客対応、システムの復旧、契約上の負担金などの費用について、数百万円から1億円を超える賠償が判決で認められた例があります。基本的な対策の欠如等から重過失が認定され、賠償額の上限を定める条項の適用が否定された裁判例もあります。
- 消費者向けの利用規約で責任を全面的に免除することはできず、軽過失に限る旨を明らかにしない一部免除条項も無効となります。
漏えいは、起きないように備えるだけでなく、起きたときにどう動くかで結果が大きく変わります。本記事が、契約の見直しと事故対応の準備の一助となれば幸いです。
個別のご事情によって結論は異なります。実際のご対応にあたっては、弁護士等の専門家にご相談ください。
関連ページ

参考裁判例
最高裁判所
- 最判平成15年2月28日判時1829号151頁(宿泊約款の責任制限特則と重過失)
- 最判平成29年10月23日判時2351号7頁(通信教育事業者の個人情報漏えい、破棄差戻し)
高等裁判所
- 大阪高判平成13年12月25日(平成13年(ネ)第1165号)判例地方自治265号11頁(住民基本台帳データ流出、原審・京都地判平成13年2月23日判例地方自治265号17頁)
- 札幌高判平成17年11月11日(平成17年(ネ)第214号)(警察の捜査情報流出、原判決取消し・請求棄却)
- 大阪高判平成19年6月21日(平成18年(ネ)第1704号)(インターネット接続サービスの顧客情報不正取得、原審・大阪地判平成18年5月19日判時1948号122頁)
- 東京高判平成19年8月28日判タ1264号299頁(エステティックサロンの顧客情報流出、原審・東京地判平成19年2月8日判時1964号113頁・判タ1262号270頁)
- 東京高判平成27年4月14日(平成26年(ネ)第1619号)(国際テロ捜査情報流出、原審・東京地判平成26年1月15日判時2215号30頁)
- 東京高判平成29年3月21日(通信教育事業者の顧客情報持ち出しに関する刑事事件。経済産業省「不正競争防止法テキスト」による)
- 東京高判令和元年6月27日判時2440号39頁(通信教育事業者、原審・東京地判平成30年6月20日判時2440号45頁)
- 東京高判令和元年6月27日(平成29年(ネ)第1296号)(通信教育事業者、委託元の監督義務違反を肯定・使用者責任を否定、原審・横浜地判平成29年2月16日(平成27年(ワ)第3214号))
- 大阪高判令和元年11月20日判時2448号28頁(通信教育事業者、差戻後控訴審)
- 東京高判令和2年3月25日(平成31年(ネ)第1058号)(通信教育事業者、原審・東京地判平成30年12月27日(平成27年(ワ)第2486号等))
地方裁判所
- 東京地判平成19年5月29日(平成17年(ワ)第18172号)(携帯電話の通話記録の不正取得)
- 東京地判平成19年12月28日(平成19年(ワ)第1201号)(開発情報の流出と調査費用)
- 東京地判平成21年5月13日(平成18年(ワ)第14743号)(カスタマーセンター稼働者による顧客情報の不正取得)
- 山口地判平成21年6月4日(平成19年(ワ)第331号)自保ジャーナル1821号145頁(下請従業員による住民情報流出)
- 東京地判平成21年10月29日(平成21年(ワ)第7492号)(会員情報漏えいとサイト閉鎖)
- 東京地判平成21年12月25日(平成20年(ワ)第19890号等)(委託先のウイルス感染による情報流出)
- 東京地判平成25年3月19日(平成23年(ワ)第39121号)(クーポンサイトのカード情報流出)
- 東京地判平成26年1月23日判時2221号71頁(ECサイトのSQLインジェクションによるカード情報流出)
- 岡山地判平成30年9月12日(平成27年(ワ)第1087号)(親会社取締役に対する株主代表訴訟)
- 東京地判平成31年4月25日(平成27年(ワ)第8110号)(通信教育事業者)
- 東京地判令和元年12月20日(平成29年(ワ)第6203号)(OpenSSLの脆弱性とベンダの業務範囲)
- 東京地判令和2年6月19日(平成31年(ワ)第8217号)(元従業員による情報持ち出しと対応費用)
- 東京地判令和2年10月13日(平成28年(ワ)第10775号)(決済モジュールの脆弱性とベンダの責任)
- 大阪地判令和2年10月1日(家電量販店の営業秘密、株式会社エディオン適時開示による)
- 京都地判令和3年1月19日(平成27年(ワ)第426号)(通信教育事業者)
- 東京地判令和4年2月21日(令和2年(ワ)第23481号)(顧客情報の遺漏と違約金)
- 前橋地判令和5年2月17日(令和2年(ワ)第145号)(教育ネットワークへの不正アクセス)
- 東京地判令和5年2月27日(平成27年(ワ)第2236号等)(通信教育事業者)
- 東京地判令和6年3月25日(平成27年(ワ)第11262号)(通信教育事業者)
参考文献・資料
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/)
- 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」
- 個人情報保護委員会「「個人情報の保護に関する法律等の一部を改正する法律」の公布について」(令和8年7月17日)(https://www.ppc.go.jp/news/press/2026/260717/)
- 個人情報保護委員会「個人情報の保護に関する法律等の一部を改正する法律について」(令和8年7月)(https://www.ppc.go.jp/files/pdf/260717_kaiseihounitsuite.pdf)
- 経済産業省「不正競争防止法テキスト」「秘密情報の保護ハンドブック(2024年2月改訂)」「知っておきたい営業秘密」「限定提供データに関する指針(2024年2月改訂)」「逐条解説 不正競争防止法(令和6年4月施行版)」(https://www.meti.go.jp/policy/economy/chizai/chiteki/data.html)
- 消費者庁「消費者契約法 逐条解説」(令和5年9月)(https://www.caa.go.jp/policies/policy/consumer_system/consumer_contract_act/annotations/)
- 消費者庁「消費者契約法及び消費者の財産的被害の集団的な回復のための民事の裁判手続の特例に関する法律の一部を改正する法律(令和4年法律第59号)(消費者契約法関係)等について」(https://www.caa.go.jp/policies/policy/consumer_system/consumer_contract_act/amendment/2022)
- 前橋市報道資料(令和7年6月10日)(https://www.city.maebashi.gunma.jp/material/files/group/10/hodo20250610.pdf)
- ScanNetSecurity「顧客情報漏えいに伴う調査・情報セキュリティ対策等に係る費用として特別損失260億円を計上(ベネッセホールディングス)」(2014年8月1日)(https://scan.netsecurity.ne.jp/article/2014/08/01/34611.html)
- 株式会社エディオン適時開示(2020年10月1日)、株式会社東芝適時開示(2014年12月19日)、新日鐵住金株式会社適時開示(2015年9月30日)
本記事は一般的な情報提供を目的とするものであり、個別の事案についての法的助言ではありません。具体的な事案については弁護士にご相談ください。
更新履歴:令和8年10月 公開

コメント